Retour au blog
Publié le 19 octobre 2026
SOC, EDR, XDR : comprendre les acronymes de la cybersécurité en 5 minutes
Cherif SINAGAOUE
Global IT Service
SOC, SIEM, EDR, XDR, MDR, SOAR… la cybersécurité parle par sigles, au risque de perdre ceux qui en ont pourtant besoin. Voici un décodage clair, en langage simple, pour savoir enfin qui fait quoi.
Dès qu’on s’intéresse à la protection d’une entreprise, les acronymes pleuvent. Un prestataire propose un « SOC avec SIEM et EDR », un autre vante son « XDR » ou son offre « MDR », et le dirigeant finit par acheter des sigles sans savoir ce qu’ils recouvrent. Or derrière chaque abréviation se cache une fonction précise, et les confondre mène à des doublons coûteux ou, pire, à des angles morts.
Ce guide décode les sigles les plus courants en quelques minutes. L’objectif n’est pas de faire de vous un expert, mais de vous permettre de lire une offre, de poser les bonnes questions et de comprendre comment ces briques s’assemblent pour protéger une organisation.
SOC : qu’est-ce qu’un Security Operations Center ?
SOC signifie Security Operations Center, soit « centre des opérations de sécurité ». C’est une équipe, pas un logiciel : des analystes qui surveillent le système d’information, détectent les incidents et y répondent, idéalement en continu. Le SOC est le chef d’orchestre ; tous les outils qui suivent sont les instruments qu’il utilise.
Un SOC peut être interne à l’entreprise ou externalisé chez un prestataire. Pour la plupart des organisations, monter un SOC interne 24h/24 est hors de portée : c’est précisément ce qui a fait émerger les offres managées décrites plus bas.
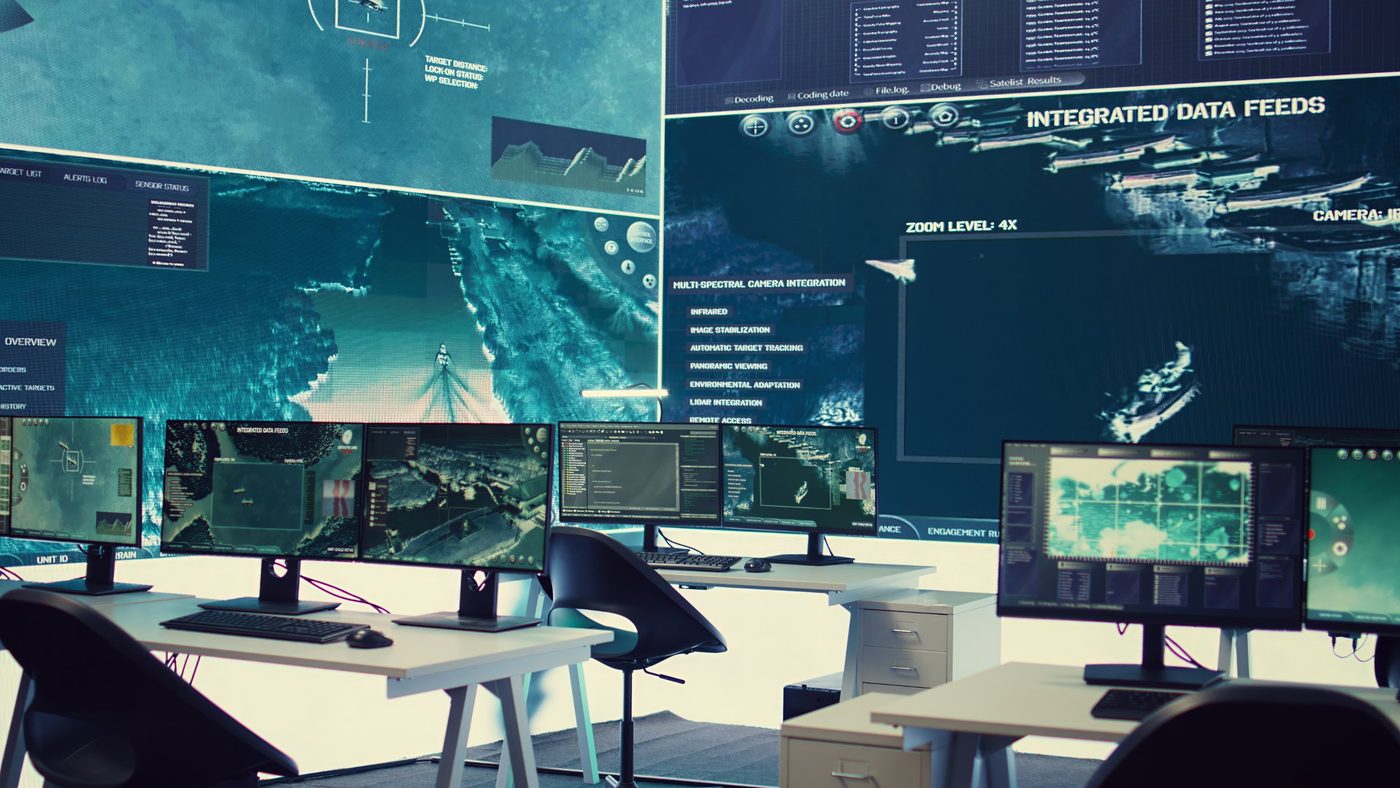
Un centre d’opérations de sécurité (SOC) centralise la supervision du système d’information.
SIEM : définition et rôle dans le SOC
SIEM, pour Security Information and Event Management, est l’outil qui collecte et centralise les journaux (logs) de tout le système d’information : serveurs, pare-feux, applications, postes de travail. Il corrèle ces milliers d’événements pour faire remonter les signaux suspects et déclencher des alertes.
Sans SIEM, les analystes du SOC devraient consulter chaque équipement séparément. Avec lui, ils disposent d’une vue unifiée et d’un historique exploitable pour l’investigation. Le SIEM voit large, mais il dépend de la qualité des données qu’on lui envoie et des règles qu’on y configure.
EDR : qu’est-ce que l’Endpoint Detection and Response ?
EDR veut dire Endpoint Detection and Response, soit « détection et réponse sur les terminaux ». C’est l’évolution de l’antivirus. Là où l’antivirus classique se contente de reconnaître des menaces connues, l’EDR surveille le comportement de chaque poste et serveur, repère les activités anormales et permet de réagir : isoler une machine, stopper un processus, revenir en arrière.
L’EDR est aujourd’hui une brique de base. Face aux rançongiciels et aux attaques sans fichier, qu’un simple antivirus ne voit pas, il apporte la visibilité et la capacité de réaction qui manquaient sur le terminal.
XDR : définition et différence avec l’EDR
XDR signifie Extended Detection and Response, « détection et réponse étendues ». L’idée : prolonger la logique de l’EDR au-delà du seul terminal, en corrélant les signaux de plusieurs domaines à la fois, les postes, le réseau, la messagerie, le cloud, au sein d’une même plateforme.
L’intérêt est la corrélation. Une alerte sur un poste, un e-mail suspect et une connexion réseau inhabituelle, pris isolément, passent souvent inaperçus ; reliés entre eux, ils dessinent une attaque. Le XDR cherche à offrir cette vision d’ensemble, là où l’EDR reste centré sur le terminal.
MDR : qu’est-ce que la détection managée (Managed Detection and Response) ?
MDR, pour Managed Detection and Response, n’est pas une technologie mais un service. Un prestataire met à disposition ses outils (EDR, XDR, SIEM) et surtout ses analystes, pour surveiller votre système, détecter les incidents et répondre à votre place, souvent 24h/24 et 7j/7.
Le MDR répond à une réalité : la plupart des entreprises n’ont ni les effectifs, ni les compétences pour tenir un SOC en interne. Déléguer la détection et la réponse à une équipe spécialisée revient souvent moins cher, et plus efficace, que de tout internaliser.
Avec le MDR, des analystes spécialisés surveillent et répondent aux incidents à votre place.
Différence entre EDR, XDR et MDR
Ces trois sigles sont les plus souvent confondus. Le tableau ci-dessous résume ce qui les distingue.
Critère | EDR | XDR | MDR |
|---|---|---|---|
Nature | Outil | Plateforme | Service |
Périmètre | Postes et serveurs | Plusieurs domaines (postes, réseau, cloud, messagerie) | Selon le contrat |
Qui l’exploite | Votre équipe | Votre équipe | Un prestataire (SOC externe) |
Apport clé | Visibilité et réaction sur le terminal | Corrélation multi-sources | Détection et réponse déléguées, souvent 24/7 |
SOAR : automatiser la réponse aux incidents de sécurité
SOAR, pour Security Orchestration, Automation and Response, désigne les outils qui automatisent les tâches répétitives du SOC. Quand une alerte tombe, le SOAR peut exécuter seul une série d’actions prédéfinies : enrichir l’alerte, bloquer une adresse, ouvrir un ticket, isoler un poste. Il fait gagner un temps précieux aux analystes et accélère la réponse.
Lexique des autres acronymes de la cybersécurité
Pour compléter, voici les abréviations que l’on croise le plus souvent, en une phrase chacune.
- SI (Système d’Information) : l’ensemble des moyens informatiques de l’organisation (matériels, logiciels, données, réseaux).
- IDS / IPS (Intrusion Detection / Prevention System) : système qui détecte (IDS) ou bloque (IPS) les intrusions sur le réseau.
- NDR (Network Detection and Response) : détection et réponse appliquées au trafic réseau.
- WAF (Web Application Firewall) : pare-feu spécialisé dans la protection des sites et applications web.
- DLP (Data Loss Prevention) : dispositif qui surveille et empêche les fuites de données sensibles.
- IAM (Identity and Access Management) : gestion des identités et des droits d’accès des utilisateurs.
- MFA (Multi-Factor Authentication) : authentification à plusieurs facteurs, au-delà du simple mot de passe.
- VPN (Virtual Private Network) : tunnel chiffré qui sécurise la connexion à distance.
- CTI (Cyber Threat Intelligence) : renseignement sur les menaces, pour anticiper les attaques.
- CSIRT / CERT (Computer Security Incident Response Team) : équipe de réponse aux incidents de sécurité, comme le bjCSIRT au Bénin.
SOC, EDR, XDR, MDR : comment ces outils s’articulent
Pris ensemble, ces sigles décrivent une même chaîne de défense. Les outils (antivirus, EDR, XDR, SIEM, pare-feux) produisent de la visibilité et des alertes. Le SOC, une équipe humaine, les exploite pour détecter et répondre, en s’appuyant sur l’automatisation du SOAR. Et lorsque l’entreprise n’a pas les moyens d’opérer tout cela en interne, elle confie l’ensemble à un service MDR.
Autrement dit, il ne s’agit pas d’outils concurrents à choisir les uns contre les autres, mais de briques complémentaires. La bonne question n’est pas « EDR ou XDR ? », mais « quelle combinaison, internalisée ou déléguée, correspond à ma taille, mes risques et mon budget ? ».
Retenir l’essentiel
En cinq minutes, l’essentiel tient en quelques idées : le SOC est l’équipe, le SIEM sa vue d’ensemble, l’EDR protège les postes, le XDR étend la détection à plusieurs domaines, le MDR délègue le tout à un prestataire, et le SOAR automatise la réponse. Derrière le jargon, une logique simple : voir, comprendre, réagir.
Foire aux questions
Quelle est la différence entre un antivirus et un EDR ?
L’antivirus reconnaît des menaces connues à partir de signatures. L’EDR, lui, surveille le comportement des postes et détecte des attaques inédites, puis permet d’y réagir (isoler, stopper, restaurer). L’EDR englobe et dépasse l’antivirus.
XDR et SIEM, est-ce la même chose ?
Non. Le SIEM centralise et corrèle des journaux provenant de tout le SI, de façon très configurable. Le XDR est une plateforme plus intégrée, centrée sur la détection et la réponse à travers quelques domaines (postes, réseau, cloud, messagerie). Ils peuvent coexister.
Ai-je besoin d’un SOC si j’ai déjà un EDR ?
L’EDR produit des alertes, mais il faut quelqu’un pour les analyser et y répondre. C’est le rôle du SOC. Sans équipe pour l’exploiter, un EDR seul ne suffit pas : d’où l’intérêt d’un SOC interne ou d’un service MDR.
MDR ou SOC interne : que choisir ?
Cela dépend de votre taille et de vos moyens. Un SOC interne 24/7 demande des effectifs et des compétences rares. Pour la plupart des PME et institutions, le MDR offre le même niveau de surveillance à moindre coût.
Sources
1. ANSSI, Glossaire de la sécurité des systèmes d’information, https://cyber.gouv.fr/glossaire
2. NIST, Computer Security Resource Center, Glossary, https://csrc.nist.gov/glossary
3. ASIN / bjCSIRT (Bénin), équipe nationale de réponse aux incidents, https://asin.bj
Les définitions proposées sont volontairement simplifiées à des fins pédagogiques ; les périmètres exacts peuvent varier d’un éditeur à l’autre.