Retour au blog
Publié le 19 octobre 2026
RGPD et entreprises africaines : êtes-vous concerné si vous avez des clients européens ?
Kamelle TATOU
Juriste en protection des données personnelles
Un client à Paris, une publicité ciblée à Bruxelles ou un logiciel hébergé à Dakar : ces situations ne soulèvent pas les mêmes questions. Le vrai critère n’est pas votre adresse, mais ce que vous faites des données et à qui vous vous adressez.
Le RGPD semble, à première vue, être une affaire européenne. Une entreprise installée à Cotonou, Abidjan, Nairobi ou Dakar pourrait donc penser que ses obligations s’arrêtent aux frontières du continent. C’est parfois vrai, mais pas toujours : le règlement européen peut aussi concerner un organisme établi en Afrique, dès lors que certaines activités touchent des personnes qui se trouvent dans l’Union[1].
Imaginez une petite marque sénégalaise qui vend des produits artisanaux. Son site affiche des prix en euros, propose la livraison à Paris et à Bruxelles et lance des publicités ciblées sur des internautes français. Pour exécuter les commandes, l’entreprise recueille des noms, des adresses, des courriels et des informations de paiement. Le fait que les colis partent de Dakar ne suffit pas à écarter le droit européen[2].
À l’inverse, la visite fortuite d’un internaute européen ne place pas automatiquement toute l’entreprise sous le RGPD. Il faut examiner le traitement, les personnes visées, les conditions de l’offre et les outils de suivi. La vraie question est : que faites-vous des données, et dans quel contexte ?
Pourquoi le RGPD peut-il s’appliquer hors de l’Europe ?
L’article 3 du RGPD ouvre deux voies principales pour une entreprise africaine. La première concerne la présence d’un établissement dans l’Union. Le règlement s’applique alors aux traitements réalisés dans le cadre des activités de cet établissement, même si les données sont stockées ou manipulées en Afrique[3].
Un établissement ne signifie pas forcément une filiale immatriculée. Le texte vise l’exercice réel d’une activité au moyen d’un dispositif stable. Une succursale ou une présence opérationnelle durable peut donc compter : la forme juridique seule ne suffit pas[4].
La seconde voie concerne les responsables et sous-traitants établis hors UE. Le RGPD peut s’appliquer si le traitement touche des personnes qui s’y trouvent et se rattache à une offre de biens ou services, ou au suivi de leur comportement dans l’Union. Aucun paiement n’est nécessaire ; les services gratuits sont aussi concernés[5].
Le passeport n’est pas le critère : le texte vise les personnes qui se trouvent dans l’Union. Une personne ghanéenne à Lyon peut être concernée par un service qui la cible là-bas ; un citoyen français installé à Accra ne relève pas de ce critère pour cette seule raison.
Les ressources humaines rappellent pourquoi il faut regarder la finalité. Le CEPD cite l’exemple d’un employeur hors UE qui traite les frais de déplacement de salariés temporairement présents en Europe. Leur présence sur le territoire ne transforme pas, à elle seule, la gestion RH en offre de service ciblé. Il faut aussi examiner les autres critères de l’article 3[6].
L’analyse se fait traitement par traitement. Viser les consommateurs européens avec une boutique ne signifie pas automatiquement que la paie des salariés de Kampala relève aussi de l’article 3, paragraphe 2. Le lien entre l’offre ou le suivi et les opérations de données doit être établi[7].
Avoir des clients européens : qu’est-ce qui prouve le ciblage ?
Prenons deux ateliers de mobilier au Ghana dans la ville de Accra. Le premier publie son catalogue et ses coordonnées, mais vend localement, sans livraison ni publicité en Europe. Le fait qu’un acheteur de Marseille puisse consulter le site ne suffit pas, à lui seul, à prouver un ciblage européen.
Le second atelier traduit sa boutique en français et en allemand, affiche des prix en euros, livre dans plusieurs États membres et achète des publicités à Paris, Bruxelles et Berlin. Ces indices combinés montrent une intention de servir le marché européen. Les données de commande et de service après-vente doivent alors être examinées au regard du RGPD[8].
Aucun signe ne tranche seul. Le français est parlé dans plusieurs pays africains et une devise étrangère peut avoir plusieurs motifs. Il faut apprécier l’ensemble : commande et livraison dans l’UE, annonces géolocalisées, clientèle européenne revendiquée et conditions commerciales adaptées[9].
Le B2B n’écarte pas automatiquement le RGPD. Une société cliente n’est pas une personne concernée, mais le nom d’un salarié, son courriel nominatif, sa signature ou son adresse IP peuvent identifier une personne physique. Un fournisseur qui conserve ces coordonnées doit savoir pourquoi et combien de temps il les garde[10].
Figure 2 : les indices commerciaux, pris ensemble, aident à apprécier le public visé
Le suivi en ligne peut-il suffire, même sans vente ?
Oui, dans certaines circonstances. L’article 3, paragraphe 2, vise aussi le suivi du comportement de personnes dans l’Union. Une entreprise sans ventes européennes peut être concernée si elle observe ces personnes pour analyser ou prédire leurs préférences ou habitudes[11].
Ce suivi peut passer par un identifiant publicitaire, un pixel, une application qui collecte la localisation, un profil de navigation ou un classement des internautes. Un comptage véritablement anonyme et agrégé n’équivaut pas nécessairement à un suivi individuel. Vérifiez les données réellement collectées et leur usage, pas seulement le nom de l’outil[12].
Pesez-vous cette question : reliez-vous des traces à une personne identifiable pour analyser, classer ou prédire son comportement dans l’UE ?
Si oui, l’article 3, paragraphe 2, mérite un examen, même sans achat ou serveur européen. Le suivi peut se faire sur un site, dans une application ou par un objet connecté[13].
Cela ne rend pas automatiquement l’activité illégale. Il faut préciser les finalités, données, destinataires, durées et base juridique. Une bannière « Accepter » ne répond pas à elle seule à ces questions.
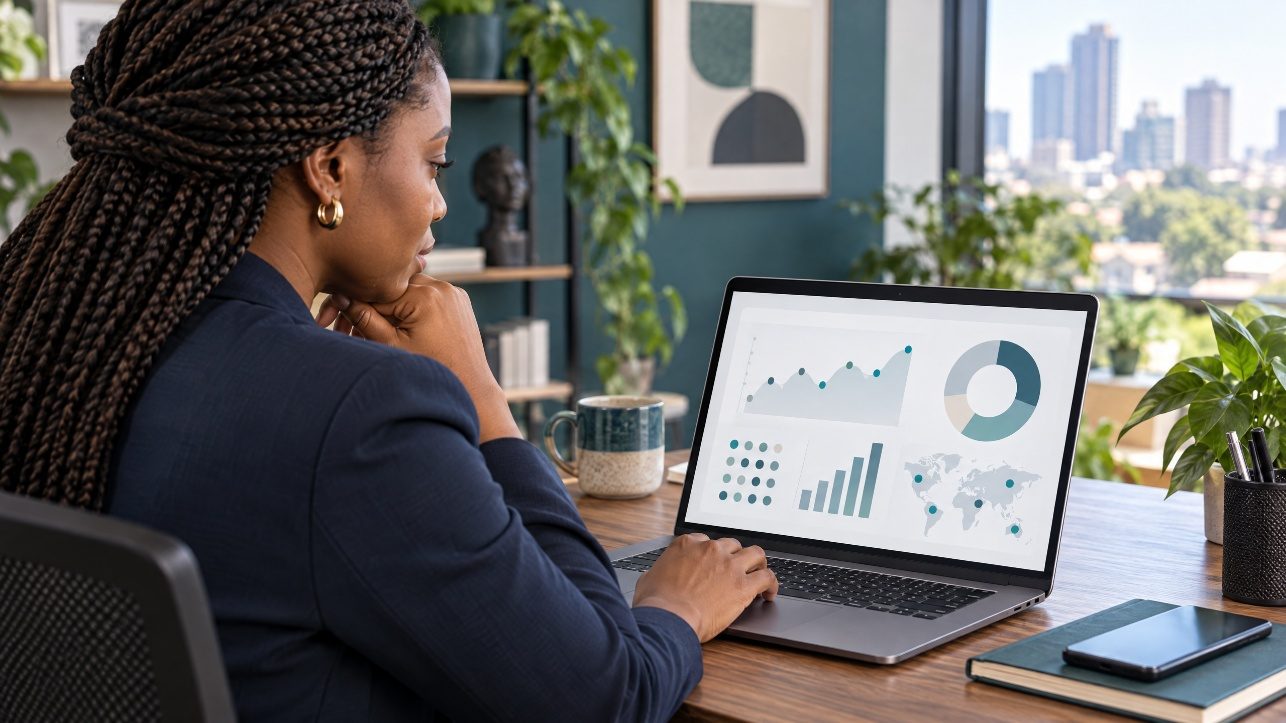
Les traceurs appellent aussi une vérification distincte. La directive dite « ePrivacy », transposée par chaque État membre, encadre le stockage d’informations ou l’accès à celles déjà présentes sur l’appareil. Dans de nombreux cas, un consentement préalable est requis, sauf exceptions. Vérifiez donc les règles du pays visé pour les cookies publicitaires ou certains outils d’analyse, en plus du RGPD[14].
Figure 3 : L’analyse d’audience doit distinguer les données agrégées du suivi d’une personne.
Si le RGPD s’applique, que devez-vous faire ?
Le RGPD ne se résume pas à une page de confidentialité. Il impose notamment la licéité, la transparence, la limitation des finalités et des données, une durée de conservation justifiée et la responsabilité démontrable. Pour chaque usage, l’entreprise doit identifier une base juridique valable, comme le contrat, une obligation, un intérêt légitime évalué ou le consentement. Si l’entreprise traite des informations de santé, des opinions politiques, des convictions religieuses, l’origine raciale ou ethnique, des données génétiques ou biométriques utilisées pour identifier quelqu’un, l’article 9 ajoute une condition. Il faut une base de l’article 6 et l’une des exceptions prévues à l’article 9 ; un contrat commercial ne suffit pas automatiquement[15].
Les personnes doivent recevoir une information claire sur l’identité de l’entreprise, les finalités, la base juridique, la durée, les destinataires, les transferts et leurs droits. Un modèle copié-collé ne suffit pas s’il contredit les pratiques réelles ou omet l’hébergeur, le service de paiement ou les outils marketing[16].
Les personnes peuvent notamment demander l’accès, la rectification, l’effacement ou la limitation des données ; l’opposition et la portabilité s’appliquent dans certaines situations. Même sans logiciel spécialisé, l’entreprise doit fournir un contact, retrouver les données et suivre les demandes dans les délais prévus[17].
La sécurité doit être adaptée aux risques : accès selon les fonctions, protection des comptes administrateurs, sauvegardes testées, appareils à jour et prestataires vérifiés. Une jeune entreprise peut commencer par limiter les copies, supprimer les comptes inutilisés, chiffrer les fichiers sensibles et désigner la personne à prévenir en cas d’incident. Préparez aussi une réponse aux violations : détecter l’incident, contenir l’accès, documenter les faits et prévenir les bonnes personnes. Le sous-traitant doit aviser son client sans délai injustifié ; le responsable doit, sauf exception, notifier l’autorité dans les 72 heures et informer les personnes si le risque est élevé[18].
Figure 4 : La protection des données se construit aussi dans les pratiques d’équipe
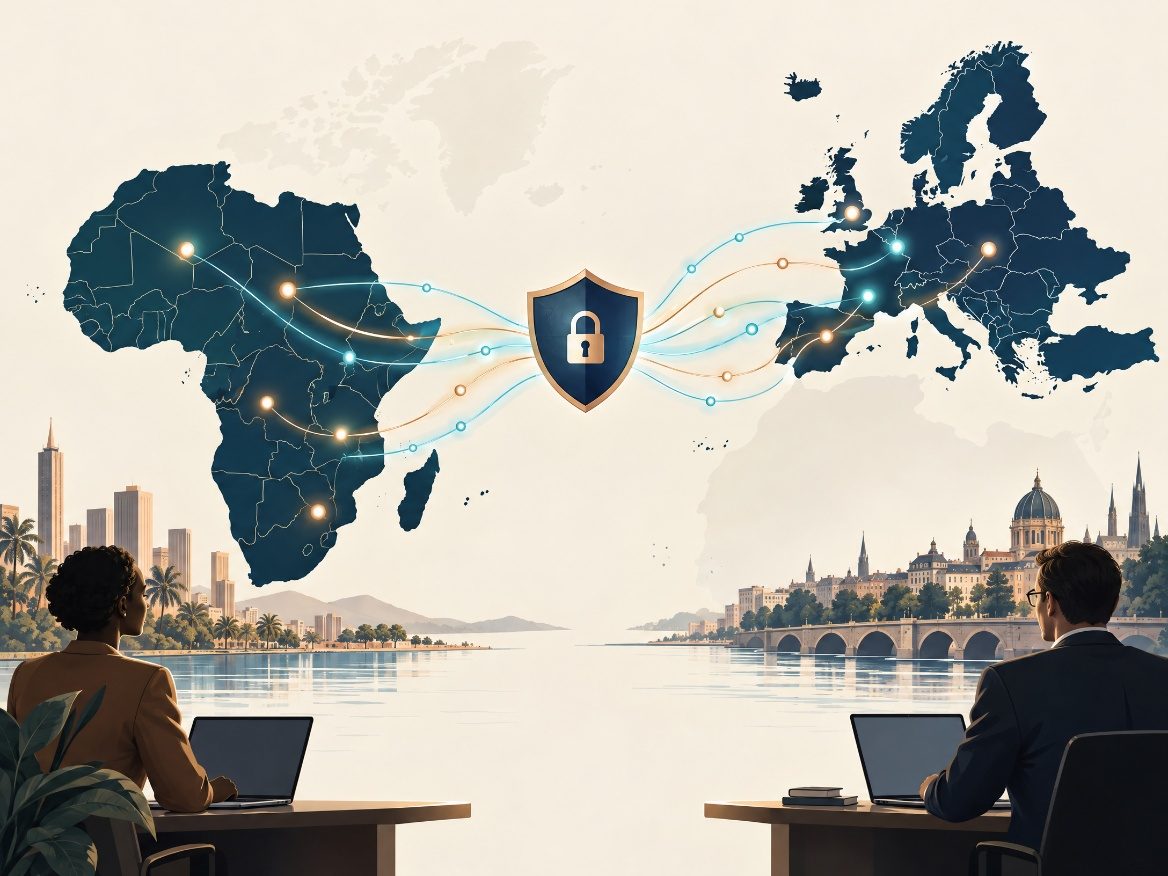
Un registre et une analyse d’impact peuvent être nécessaires. L’analyse est notamment requise pour certains traitements susceptibles d’engendrer un risque élevé. L’exception au registre prévue pour certaines petites organisations est limitée ; elle dépend de la fréquence, des catégories de données et du risque[19].
Figure 5 : Un transfert vers un prestataire africain et le ciblage direct de clients européens sont deux analyses distinctes.
Le représentant dans l’Union : un relais, pas un bouclier
Une entreprise africaine relevant de l’article 3, paragraphe 2, doit en principe désigner par écrit un représentant dans l’Union. Celui-ci sert de contact pour les personnes et les autorités et peut être établi dans un État membre où se trouvent les personnes concernées. La désignation ne transfère pas la responsabilité de l’entreprise[20].
L’exception est limitée : le traitement doit être occasionnel, ne pas porter à grande échelle sur des données sensibles ou pénales et être peu susceptible de créer un risque pour les personnes. Ces conditions sont cumulatives. Les autorités publiques sont également dispensées. Une boutique qui traite régulièrement des commandes européennes ne devrait pas présumer qu’elle est exemptée parce qu’elle est petite[21].
Le représentant n’est pas le délégué à la protection des données (DPO). Le premier est un relais territorial souvent exigé d’un organisme hors UE ; le second est requis pour certaines activités, notamment un suivi régulier à grande échelle ou un traitement à grande échelle de données sensibles. L’un ne remplace donc pas automatiquement l’autre[22].
Avant de cibler le marché européen, vérifiez par écrit si l’article 27 impose un représentant et, le cas échéant, formalisez son mandat et son point de contact.
Quand un client européen vous confie ses données
Autre situation fréquente : une société européenne confie les données de ses clients, salariés ou utilisateurs à un prestataire africain, centre d’assistance, hébergeur ou équipe de paie. Il faut alors distinguer le rôle du fournisseur et le transfert des données[23].
Le client européen décide souvent des finalités et devient responsable du traitement. Le prestataire africain peut être sous-traitant s’il agit sur instruction. Le contrat de l’article 28 doit encadrer les finalités, les données, la durée, la sécurité, les demandes de droits, les incidents et les sous-traitants ultérieurs. Les étiquettes du contrat ne remplacent pas l’analyse de la pratique[24].
Le transfert s’analyse séparément. Le CEPD retient trois critères cumulatifs : un exportateur soumis au RGPD transmet ou rend les données accessibles à une autre entité, et l’importateur se trouve dans un pays tiers. Quand une société européenne envoie des données à son fournisseur africain, ces critères sont généralement réunis. Le chapitre V s’ajoute alors au contrat de sous-traitance[25].
Le cas inverse est différent. Une entreprise africaine qui recueille directement les coordonnées d’un client dans l’UE et les garde dans ses propres systèmes n’effectue pas automatiquement un transfert au sens du chapitre V : il faut notamment un exportateur soumis au RGPD qui rende les données accessibles à un autre importateur. Le traitement direct peut néanmoins relever de l’article 3, et un envoi ultérieur à un autre prestataire doit être réévalué[26].
Pour les transferts, la Commission européenne peut reconnaître qu’un pays offre une protection adéquate. À la date de rédaction, sa liste officielle ne mentionne aucun État africain. Vérifiez-la avant tout projet : elle peut évoluer, et certaines décisions ne couvrent que des secteurs ou organisations déterminés[27].
Sans décision d’adéquation, les clauses contractuelles types adoptées par la Commission en 2021 constituent un mécanisme fréquent. Le module dépend des rôles, par exemple responsable vers sous-traitant. Leur signature ne suffit pas : il faut connaître les flux, les accès et les risques liés au droit du pays destinataire. Avant de signer, complétez leurs annexes : parties, catégories de personnes, types de données, finalités, mesures de sécurité et sous-traitants ultérieurs. Convenez aussi de qui répond aux demandes d’autorités et comment les incidents seront signalés[28].
L’analyse peut mener à des mesures supplémentaires : chiffrement, contrôle des clés, pseudonymisation, limitation des accès ou réduction des données. Si le prestataire doit voir les données en clair et qu’aucune garantie efficace ne répond aux risques, il faut revoir l’architecture ou renoncer au transfert. Les dérogations de l’article 49 ne sont pas une solution permanente d’externalisation[29].
Un prestataire qui reçoit un questionnaire de sécurité ne devrait pas répondre que le RGPD ne le concerne jamais. Son contrat peut prévoir audits, notifications d’incident, contrôle des sous-traitants et coopération pour les demandes de droits. Savoir expliquer ses mesures renforce aussi sa crédibilité auprès des clients européens. Cette préparation aide aussi à répondre aux questionnaires des acheteurs européens, qui vérifient souvent l’hébergement, les accès à distance, les sous-traitants et la suppression. Des preuves simples valent mieux que des garanties impossibles à tenir.
Figure 6 : Un prestataire peut traiter les données pour le compte d’un client européen
Les risques dépassent la seule question des amendes
Selon le manquement, les amendes peuvent atteindre 10 millions d’euros ou 2 % du chiffre d’affaires mondial, et, pour certaines violations plus graves, 20 millions ou 4 %, le montant le plus élevé étant retenu. Ce sont des plafonds : l’autorité tient compte de la gravité, de la durée, de l’intention et des mesures correctives[30].
Les suites peuvent aussi inclure une mise en conformité, une limitation d’usage ou une suspension des flux. Un client peut interrompre un contrat si son fournisseur ne maîtrise pas les risques ; une personne qui subit un dommage peut demander réparation dans les conditions du règlement[31].
Le RGPD ne ferme pas le marché européen aux fournisseurs africains et n’impose pas de déplacer tous les serveurs en Europe. Il demande d’identifier les traitements, respecter les droits et prévoir des garanties adaptées aux rôles et aux risques.
Une méthode simple pour faire le point
Commencez par cartographier prospects, clients, contacts professionnels, commandes, facturation, assistance, publicité et sous-traitants. Pour chaque activité, notez les personnes, données, finalités, durée, hébergement et destinataires. Cet inventaire révèle souvent des flux d’information méconnus. Conservez une trace concise de votre raisonnement : pourquoi l’offre est ou non dirigée vers l’UE, quels traceurs sont activés, quels prestataires voient les données et quelles mesures réduisent le risque. Cette trace aide à expliquer une décision et à la réviser si le modèle commercial change[32].
Pour ne rien oublier, suivez les copies qui quittent l’outil principal : pièces jointes envoyées par courriel, tableurs partagés, exports vers un CRM ou accès d’un prestataire de support. Une donnée supprimée du site peut subsister dans une sauvegarde. Prévoyez donc aussi comment elle sera retrouvée, protégée puis effacée.
Examinez vos actes commerciaux : langues, devises, pays de livraison, campagnes, formulaires, assistance et références à des clients européens. Demandez-vous si vous cherchez activement les personnes dans l’UE. Vérifiez aussi cookies, pixels, SDK, géolocalisation et publicité personnalisée ; consignez les faits qui justifient votre conclusion.
Clarifiez les rôles : choisissez-vous les finalités et moyens, ou agissez-vous sur instruction ? Les deux fonctions peuvent coexister selon les traitements. Les contrats doivent refléter la réalité et organiser concrètement les accès, incidents, demandes de droits et transferts[33].
Préparez les éléments proportionnés au risque : information, base juridique, durées, sécurité, registre, analyse d’impact si nécessaire, représentant et garanties de transfert. Vérifiez aussi le droit de votre pays d’établissement : plusieurs régimes peuvent s’appliquer au même fichier[34].
Pour commencer, le dirigeant doit pouvoir répondre à trois questions : ciblons-nous des personnes dans l’UE, suivons-nous leur comportement, ou traitons-nous les données d’un acteur européen ? Une réponse positive ou incertaine justifie une cartographie et, au besoin, un avis adapté avant un appel d’offres ou un incident.
Alors, êtes-vous concerné ?
Parfois, mais pas automatiquement. Le lieu du siège, des serveurs ou la simple accessibilité d’un site ne tranchent pas. Le RGPD peut s’appliquer lorsqu’un établissement européen participe au traitement, lorsqu’une offre vise des personnes dans l’UE ou lorsque leur comportement y est suivi[35].
Un client européen doit déclencher une vérification, pas une conclusion immédiate. Pour une vente directe, examinez le ciblage et l’information ; pour une prestation à une société européenne, clarifiez les rôles, le contrat et le transfert avant de recevoir les données. Une entreprise peut être responsable pour un traitement et sous-traitante pour un autre.
Le meilleur réflexe n’est ni de nier la portée du RGPD, ni de l’appliquer aveuglément à chaque clic. Il consiste à analyser les faits, traitement par traitement, et à adopter des garanties réellement applicables. Cette rigueur protège les personnes, réduit les surprises contractuelles et renforce la confiance des partenaires européens.
Sources
Du RGPD 2016/679, art. 3 et considérants 22 à 24. EUR-Lex - RGPD officiel ↑
CEPD, lignes directrices 3/2018, version finale du 12 novembre 2019, exemples relatifs à l’offre de biens et services à des personnes dans l’Union. CEPD - lignes directrices 3/2018 ↑
Art 3 du RGPD 2016/679, paragraphe 1, et considérant 22, EUR-Lex - RGPD officiel ↑
CEPD, lignes directrices 3/2018, analyse de la notion d’établissement et d’activité réelle au moyen d’un dispositif stable, CEPD - lignes directrices 3/2018 ↑
Art 3, ibid, considérants 23 et 24, EUR-Lex - RGPD officiel ↑
CEPD, lignes directrices 3/2018, exemple 13 sur le traitement RH de salariés temporairement présents dans l’Union, CEPD - lignes directrices 3/2018 ↑
CEPD, lignes directrices 05/2021, version 2.0, 14 février 2023, § 2.1 : le champ s’apprécie par opération de traitement. CEPD - lignes directrices 05/2021 ↑
CEPD, lignes directrices 3/2018, critères d’intention de cibler, simple accessibilité du site et indices commerciaux. CEPD - lignes directrices 3/2018 ↑
CEPD, lignes directrices 3/2018, exemples d’indices combinés : langue, monnaie, livraison et clientèle visée. CEPD - lignes directrices 3/2018 ↑
Art 3 et 4 du RGPD, 2016/679, paragraphe 1 (donnée à caractère personnel), EUR-Lex - RGPD officiel ↑
Art 3 du RGPD (UE) 2016/679, paragraphe 2, point b), et considérant 24. EUR-Lex - RGPD officiel ↑
CEPD, lignes directrices 3/2018, section consacrée au suivi du comportement des personnes concernées. CEPD - lignes directrices 3/2018 ↑
CEPD, lignes directrices 3/2018, suivi en ligne, profilage et suivi par d’autres technologies. CEPD - lignes directrices 3/2018 ↑
Directive 2002/58/CE, dite « ePrivacy », art. 5, paragraphe 3, version consolidée sur EUR-Lex. EUR-Lex - directive ePrivacy ↑
Du RGPD 2016/679, art. 5, 6 et 9 : principes, bases juridiques et catégories particulières de données. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 13 et 14, sur les informations à fournir aux personnes concernées. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 15 à 22, sur les droits des personnes concernées. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 32 à 34, notamment les délais de notification d’une violation. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 30 (registre) et 35 (analyse d’impact). EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 27 et considérant 80, sur le représentant dans l’Union. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 27, paragraphe 2, et articles 9 et 10, sur les exceptions à la désignation. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 37, paragraphe 1, points b) et c), et art. 38, sur le délégué à la protection des données. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 28 et 44 ; CEPD, lignes directrices 05/2021, articulation entre sous-traitance et transfert. CEPD - lignes directrices 05/2021 ↑
Du RGPD 2016/679, art. 28, sur les obligations du responsable et du sous-traitant. EUR-Lex - RGPD officiel ↑
CEPD, lignes directrices 05/2021, critères cumulatifs d’un transfert au titre du chapitre V, §§ 2 et 2.1–2.3. CEPD - lignes directrices 05/2021 ↑
CEPD, lignes directrices 05/2021, analyse des traitements de responsables ou sous-traitants soumis à l’article 3(2). CEPD - lignes directrices 05/2021 ↑
Commission européenne, « Adequacy decisions », liste officielle consultée le 8 octobre 2026. Commission européenne - adéquation ↑
Décision d’exécution (UE) 2021/914 et Commission européenne, page officielle sur les clauses contractuelles types, notamment les modules 2 et 3. EUR-Lex - décision 2021/914 ↑
CEPD, recommandations 01/2020, version finale du 18 juin 2021, sur les mesures supplémentaires ; RGPD, art. 46 et 49. CEPD - recommandations 01/2020 ↑
Du RGPD 2016/679, art. 83, plafonds et critères de fixation des amendes administratives. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 82 (droit à réparation) et 83 (amendes administratives). EUR-Lex - RGPD officiel ↑
Art. 24 et art. 30, u RGPD 2016/679, art. 5, paragraphe 2, sur la responsabilité et la documentation. EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 4, paragraphes 7 et 8, et art. 28, sur les rôles de responsable et de sous-traitant. EUR-Lex - RGPD officiel ↑
Art. 5, 6, 13, 14, 27 et 44 à 46 du RGPD 2016/679, EUR-Lex - RGPD officiel ↑
Du RGPD 2016/679, art. 3 et considérants 22 à 24, sur les critères territoriaux. EUR-Lex - RGPD officiel ↑