Retour au blog
Publié le 8 octobre 2026
Nommer un DPO au Bénin : obligations, rôle et profil idéal
Germane CODO
Global IT Service
À l’ère de la transformation numérique, les organisations collectent et traitent quotidiennement une quantité importante de données à caractère personnel. Clients, salariés, partenaires, fournisseurs ou utilisateurs : ces informations constituent un actif essentiel, mais leur traitement implique également des responsabilités juridiques, organisationnelles et sécuritaires.
Au Bénin, le Délégué à la protection des données personnelles (DPO) occupe une place importante dans le dispositif de conformité prévu par le Livre V du Code du numérique. Mais dans quels cas sa désignation est-elle obligatoire ? Quelles sont ses missions ? Quel profil faut-il privilégier et comment garantir son indépendance ?
1. Qu’est-ce qu’un DPO ?
Le Délégué à la protection des données personnelles, couramment appelé DPO (Data Protection Officer), est la personne chargée d’accompagner le responsable du traitement ou le sous-traitant dans le respect des règles relatives à la protection des données à caractère personnel.
Au-delà d’un simple rôle de contrôle, le DPO exerce une fonction de conseil, d’accompagnement, de sensibilisation et d’interface entre l’organisation, les personnes concernées et l’autorité de protection des données.
Il contribue ainsi à intégrer la protection des données dans les processus, les projets et les pratiques quotidiennes de l’organisation.
- À RETENIR
Le DPO est un acteur de gouvernance et de conformité. Sa mission ne consiste pas uniquement à « contrôler » l’organisation : il conseille, sensibilise, accompagne et facilite la mise en conformité.
2. Quand la désignation d’un DPO est-elle obligatoire au Bénin ?
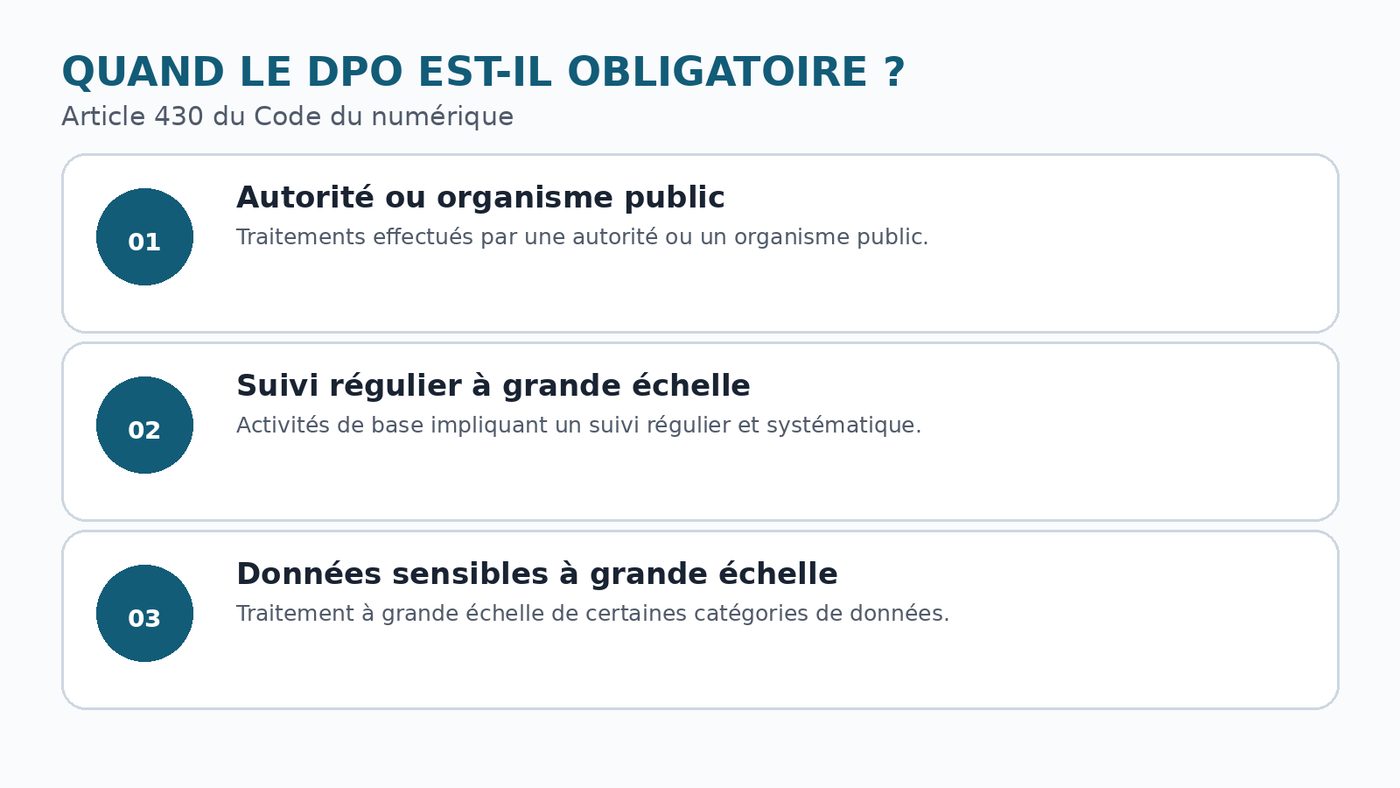
Les principales hypothèses de désignation obligatoire prévues par l’article 430.
L’article 430 du Code du numérique prévoit que le responsable du traitement et le sous-traitant désignent un DPO dans plusieurs situations.
La désignation est notamment obligatoire lorsque :
- Le traitement est effectué par une autorité publique ou un organisme public
Cette obligation connaît une exception pour les juridictions lorsqu’elles agissent dans l’exercice de leur fonction juridictionnelle.
- Les activités de base impliquent un suivi régulier et systématique à grande échelle
La désignation est obligatoire lorsque les activités de base du responsable du traitement ou du sous-traitant consistent en des opérations de traitement qui, en raison de leur nature, de leur portée et/ou de leurs finalités, exigent un suivi régulier et systématique à grande échelle des personnes concernées.
- Les activités de base impliquent un traitement à grande échelle de certaines données sensibles
La désignation est également obligatoire lorsque les activités de base consistent en un traitement à grande échelle de catégories particulières de données prévues à l’article 394 du Code du numérique, ainsi que de données relatives aux condamnations pénales et aux infractions visées à l’article 395.
Dans les autres situations, le responsable du traitement ou le sous-traitant peut également décider volontairement de désigner un DPO afin de renforcer sa gouvernance en matière de protection des données.
- À RETENIR — ARTICLE 430
Au Bénin, la désignation d’un DPO n’est donc pas systématiquement facultative. L’article 430 prévoit des cas dans lesquels elle est obligatoire, notamment pour les organismes publics et certains traitements réalisés à grande échelle.
Le Code prévoit également qu’un groupe d’entreprises peut désigner un seul DPO, à condition que celui-ci soit facilement joignable depuis chaque établissement. Le DPO peut être un membre du personnel du responsable du traitement ou du sous-traitant, ou exercer ses missions sur la base d’un contrat de service.
Le responsable du traitement ou le sous-traitant doit par ailleurs publier les coordonnées du DPO et les communiquer à l’Autorité de Protection des Données Personnelles (APDP).
3. Quelles sont les principales missions du DPO ?
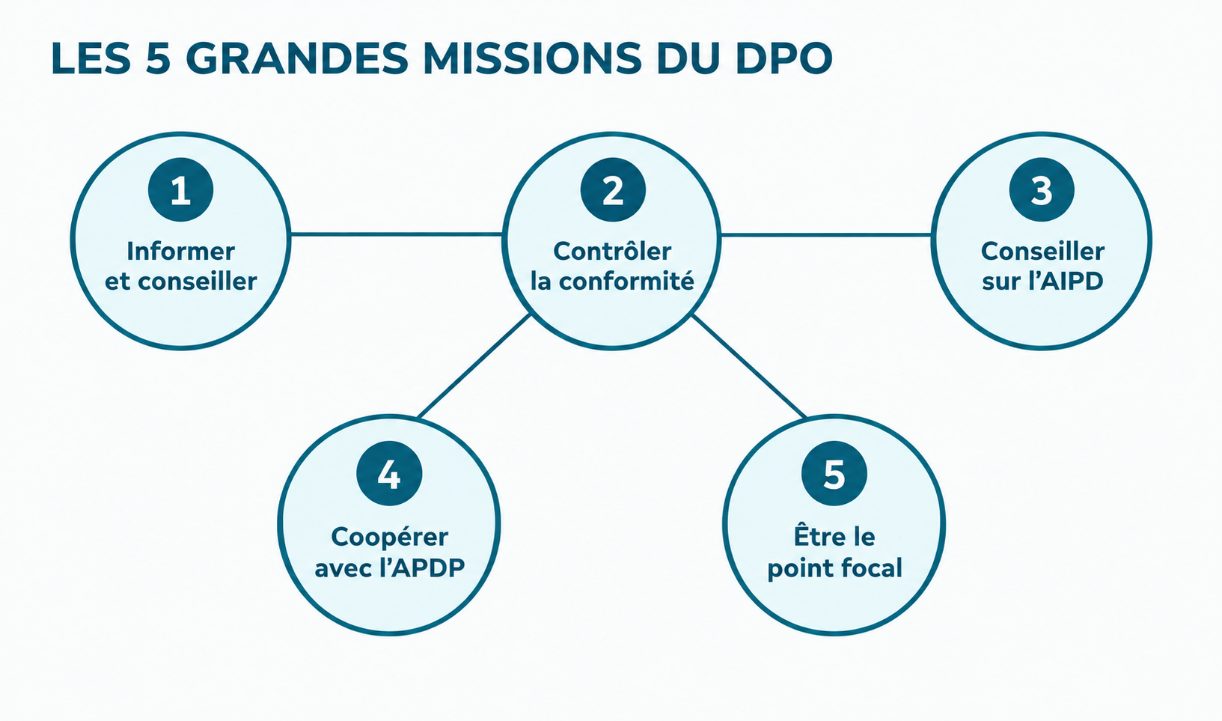
Les cinq grandes missions du DPO prévues par l’article 432.
L’article 432 du Code du numérique énumère les principales missions du DPO.
- Informer et conseiller
Le DPO informe et conseille le responsable du traitement, le sous-traitant ainsi que les employés participant aux opérations de traitement sur leurs obligations en matière de protection des données personnelles.
Il peut notamment intervenir lorsqu’un service souhaite mettre en place un nouveau traitement, modifier une procédure ou utiliser une nouvelle solution numérique.
- Contrôler la conformité
Le DPO contrôle le respect des dispositions du Code du numérique et des règles internes de l’organisation en matière de protection des données.
Cette mission peut notamment comprendre :
- l’identification des traitements ;
- le suivi du registre des activités de traitement ;
- le contrôle des procédures internes ;
- l’analyse des risques ;
- les audits et contrôles de conformité ;
- le suivi des mesures correctives ;
- la sensibilisation et la formation du personnel.
- Conseiller sur les analyses d’impact
Le DPO peut être sollicité pour conseiller l’organisation concernant la réalisation d’une analyse d’impact relative à la protection des données et vérifier son exécution.
Cette mission est particulièrement importante lorsque le traitement envisagé est susceptible de présenter des risques importants pour les droits et libertés des personnes concernées.
- Coopérer avec l’APDP
Le DPO constitue également un interlocuteur privilégié de l’Autorité de Protection des Données Personnelles (APDP). Il doit coopérer avec l’Autorité et peut notamment assurer le rôle de point focal de l’organisation pour les questions relatives aux traitements de données personnelles. Être le point de contact des personnes concernées
Les personnes concernées peuvent contacter le DPO au sujet du traitement de leurs données personnelles et de l’exercice de leurs droits.
- À RETENIR — ARTICLE 432
Les cinq grandes missions du DPO sont :
Informer et conseiller → Contrôler → Conseiller sur l’AIPD → Coopérer avec l’APDP → Être le point focal auprès de l’APDP.
4. Quel est le profil idéal d’un DPO ?
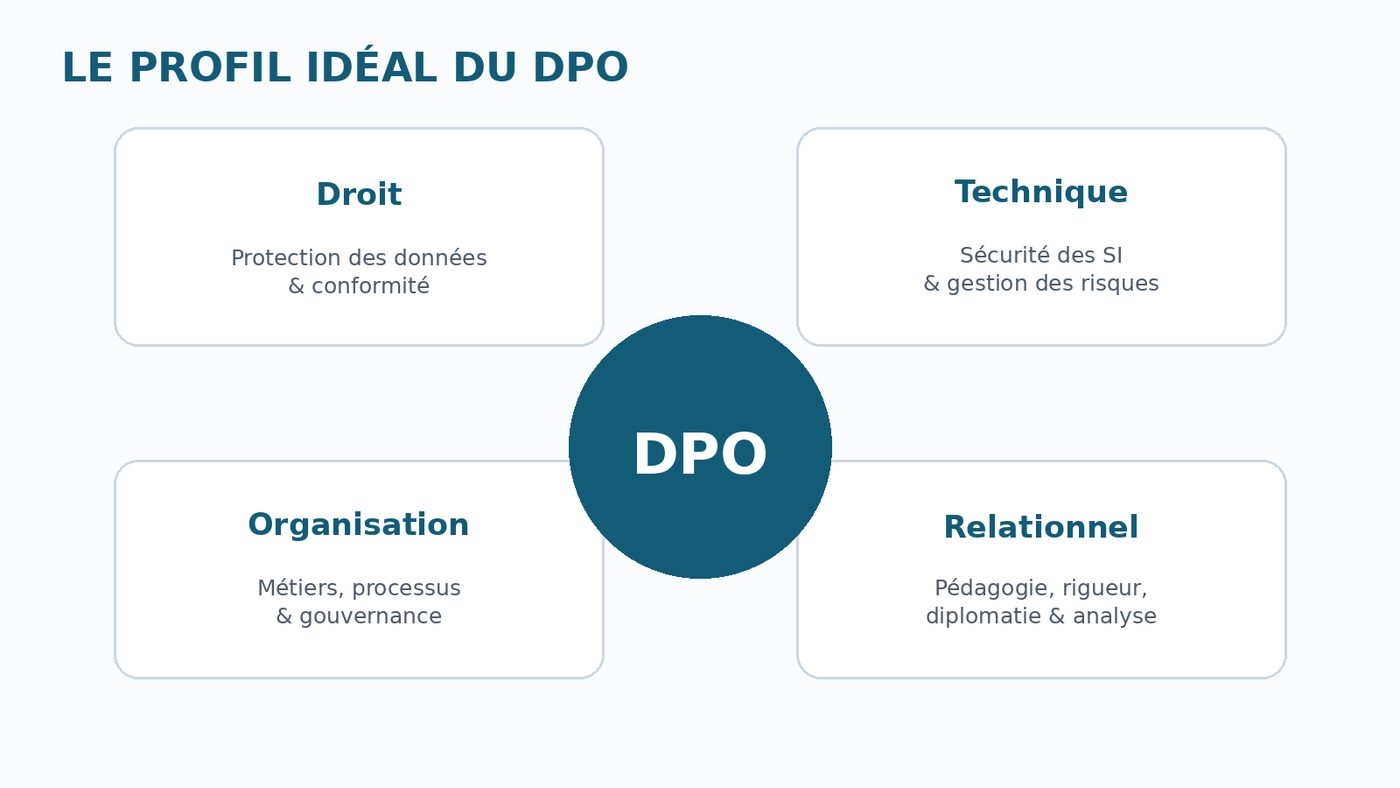
Les quatre dimensions complémentaires du profil du DPO.
Le Code du numérique prévoit que le DPO est désigné sur la base de ses qualités professionnelles, notamment de ses connaissances spécialisées du droit et des pratiques en matière de protection des données, ainsi que de sa capacité à accomplir ses missions. Le profil idéal doit donc combiner plusieurs compétences. Une solide connaissance juridique
Le DPO doit maîtriser les principes fondamentaux de la protection des données personnelles et être capable d’en apprécier les conséquences concrètes pour l’organisation.
Une formation ou une expérience en :
- droit du numérique ;
- protection des données personnelles ;
- conformité ;
- droit des affaires ;
- gouvernance des données ;
- constitue un véritable atout.
Une compréhension des enjeux techniques
Le DPO n’est pas le responsable informatique et n’a pas vocation à remplacer le RSSI. Il doit toutefois comprendre les principaux enjeux de sécurité : contrôle des accès, sauvegardes, chiffrement, journalisation, gestion des incidents, sécurité des systèmes d’information, etc.
Une bonne connaissance de l’organisation Le DPO doit comprendre les activités de l’organisation et les traitements de données qui y sont réalisés.
Il doit pouvoir dialoguer avec différents services :
Ressources humaines — Informatique — Commercial — Marketing — Finance — Juridique — Conformité — Direction générale.
- Des qualités relationnelles
Le DPO est un interlocuteur transversal. Il doit donc faire preuve de :
- pédagogie ;
- rigueur ;
- capacité d’analyse ;
- diplomatie ;
- esprit critique ;
- capacité de communication ;
- sens de l’organisation.
- À RETENIR
Le meilleur DPO n’est pas nécessairement celui qui connaît uniquement le droit. C’est celui qui sait comprendre le droit, les métiers, les risques et les contraintes techniques, puis transformer ces connaissances en recommandations concrètes.
5. Le DPO doit-il être interne ou externe ?
Le Code du numérique permet au DPO d’être membre du personnel du responsable du traitement ou du sous-traitant, ou d’exercer ses missions sur la base d’un contrat de service.
L’organisation peut donc retenir un DPO interne ou recourir à une expertise externe.
Le choix dépend notamment :
- de la taille de l’organisation ;
- du volume des traitements ;
- de la nature des données traitées ;
- du niveau de risque ;
- de la complexité des activités ;
- des ressources internes disponibles ;
- du niveau de maturité du dispositif de conformité.
Dans tous les cas, le DPO doit disposer des ressources nécessaires pour exercer efficacement ses missions.
- À RETENIR
DPO interne ou externe : le choix du statut importe moins que la capacité du DPO à exercer réellement ses missions, à accéder aux informations nécessaires et à conserver son indépendance.
6. Comment garantir l’indépendance du DPO ?
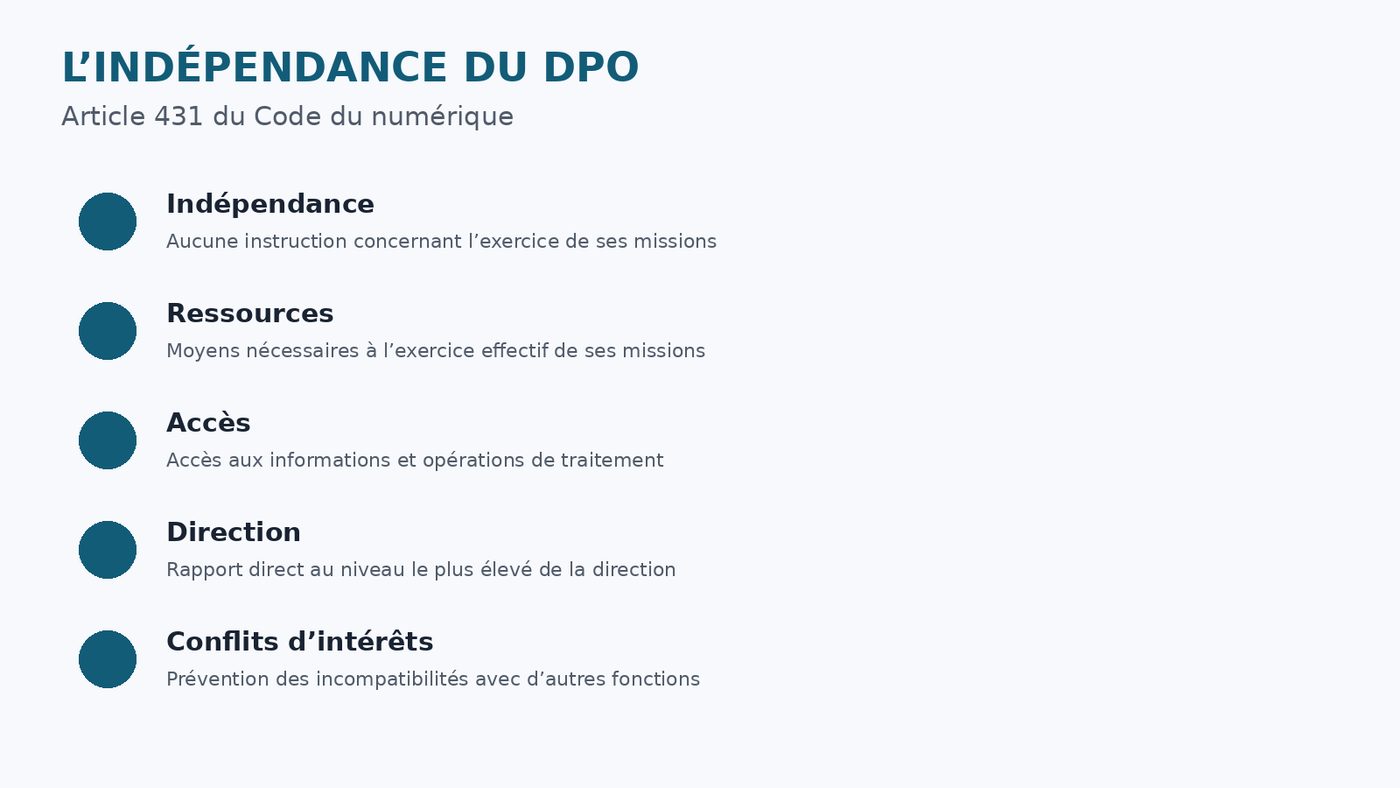
Les garanties essentielles d’indépendance du DPO.
L’indépendance est un élément essentiel de la fonction. L’article 431 du Code du numérique prévoit notamment que le responsable du traitement ou le sous-traitant doit associer le DPO, de manière appropriée et en temps utile, à toutes les questions relatives à la protection des données personnelles. L’organisation doit également lui fournir les ressources nécessaires à l’exercice de ses missions ainsi qu’un accès aux données personnelles et aux opérations de traitement. Le DPO ne doit recevoir aucune instruction concernant l’exercice de ses missions. Il ne peut pas être relevé de ses fonctions ou pénalisé pour avoir exercé ses missions. Il fait directement rapport au niveau le plus élevé de la direction.
Enfin, lorsqu’il exerce d’autres fonctions, l’organisation doit veiller à ce que celles-ci ne créent pas de conflit d’intérêts.
- À RETENIR — ARTICLE 431
Un DPO efficace doit disposer de :
Indépendance + Ressources + Accès à l’information + Accès à la direction + Absence de conflit d’intérêts.
7. DPO et responsable informatique : deux fonctions différentes
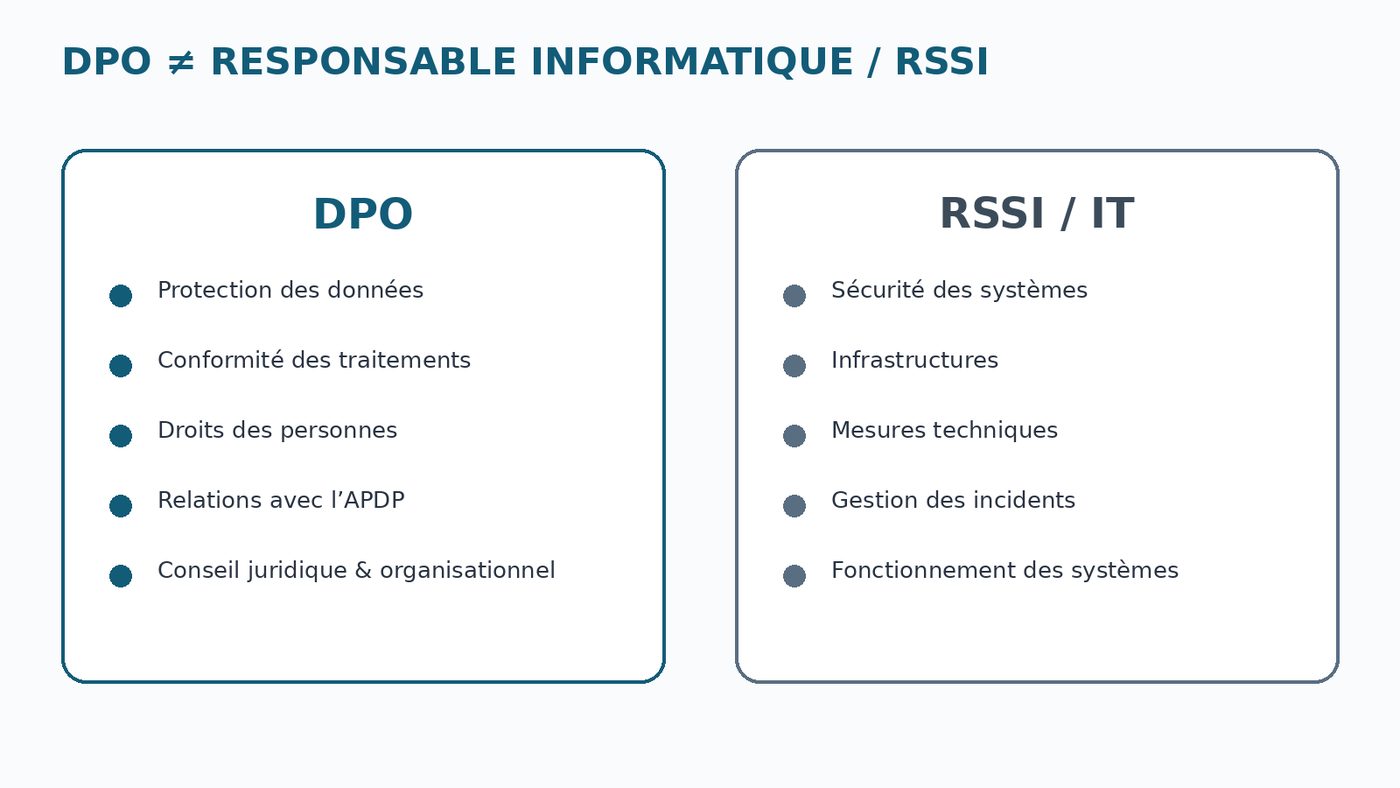
DPO et RSSI : des responsabilités différentes mais complémentaires.
Une confusion est parfois faite entre le DPO et le responsable informatique ou le Responsable de la Sécurité des Systèmes d’Information (RSSI). Ces fonctions sont pourtant différentes.
DPO | Responsable informatique / RSSI |
|---|---|
Protection des données personnelles | Sécurité et fonctionnement des systèmes |
Conformité des traitements | Sécurité informatique |
Droits des personnes | Infrastructures et systèmes |
Conseil juridique et organisationnel | Mesures techniques et opérationnelles |
Relations avec l’APDP | Gestion de la sécurité informatique |
Ces fonctions doivent néanmoins travailler en étroite collaboration. Par exemple, lorsqu’une organisation subit une violation de données, le RSSI peut contribuer à identifier et contenir l’incident sur le plan technique, tandis que le DPO participe à l’analyse des conséquences juridiques et à la gestion des obligations en matière de protection des données.
8. Nommer un DPO : formalité ou véritable outil de gouvernance ?
La simple nomination d’un DPO ne suffit pas à assurer la conformité d’une organisation. Pour être réellement efficace, la fonction doit s’intégrer dans un dispositif global comprenant notamment :
- une politique de protection des données personnelles ;
- un registre des activités de traitement ;
- des procédures relatives à l’exercice des droits ;
- des mesures techniques et organisationnelles de sécurité ;
- une procédure de gestion des violations de données ;
- un encadrement des sous-traitants ;
- des engagements de confidentialité ;
- des actions régulières de sensibilisation ;
- des audits et contrôles de conformité ;
- un dispositif de suivi des recommandations du DPO.
Le DPO devient ainsi un véritable acteur de la gouvernance des données personnelles.
- À RETENIR
Nommer un DPO n’est que le point de départ. Pour être efficace, sa désignation doit s’accompagner de moyens, d’accès à l’information, d’indépendance et d’une véritable implication de la direction.
9. Les 5 questions à se poser avant de nommer un DPO
Avant de procéder à la désignation, une organisation peut vérifier :
1. Sommes-nous dans un cas où la désignation est obligatoire ?
- Vérifier les conditions prévues par l’article 430.
2. Le candidat possède-t-il les compétences nécessaires ?
- Vérifier ses connaissances juridiques, techniques et organisationnelles.
3. Peut-il exercer ses missions en toute indépendance ?
- Identifier les éventuels conflits d’intérêts.
4. Dispose-t-il de moyens suffisants ?
- Temps, ressources, accès aux informations et collaboration des services.
5. Ses coordonnées ont-elles été correctement communiquées ?
- Les coordonnées du DPO doivent être publiées et communiquées à l’APDP conformément à l’article 430.
Conclusion
Nommer un DPO au Bénin ne devrait pas être considéré comme une simple formalité administrative. Dans les situations prévues par l’article 430 du Code du numérique, sa désignation constitue une obligation ; dans les autres cas, elle peut représenter un choix stratégique permettant de renforcer la gouvernance des données personnelles.
Un DPO efficace doit réunir des compétences juridiques, techniques et organisationnelles, mais également disposer d’une réelle indépendance et des moyens nécessaires à l’exercice de ses missions.
Dans un environnement numérique où les données personnelles occupent une place croissante dans les activités économiques et administratives, le DPO apparaît ainsi comme un acteur essentiel de la conformité, de la sécurité et de la confiance numérique.
Références juridiques
Loi n° 2017-20 du 20 avril 2018 portant Code du numérique en République du Bénin — Livre V relatif à la protection des données à caractère personnel :
- Article 430 : désignation du Délégué à la protection des données ;
- Article 431 : fonction et indépendance du DPO ;
- Article 432 : missions du Délégué à la protection des données ;
- Article 435 : registre des activités de traitement.
Autorité de Protection des Données Personnelles (APDP) du Bénin : autorité nationale chargée de veiller à la conformité des traitements de données à caractère personnel avec les dispositions du Livre V du Code du numérique.
Sources officielles
- Code du numérique du Bénin, Livre V – Protection des données à caractère personnel.
- Autorité de Protection des Données Personnelles (APDP) – Bénin.
- Documentation APDP relative au rôle, aux obligations et aux responsabilités du DPO.