Retour au blog
Publié le 19 octobre 2026
Les 10 cyberattaques les plus fréquentes contre les entreprises au Bénin (et comment s’en protéger)
Cherif SINAGAOUE
Global IT Service
Phishing, rançongiciels, fraude au président, détournement de Mobile Money… les entreprises béninoises sont désormais des cibles à part entière. Voici les dix attaques les plus courantes, et les gestes concrets pour s’en prémunir.
La transformation numérique du Bénin a changé la donne. Guichets en ligne, paiements mobiles, dématérialisation des services : en quelques années, la plupart des organisations, de la petite coopérative à l’institution de microfinance, en passant par les assureurs et les commerces, ont déplacé une partie de leur activité sur des réseaux et des applications. Les cybercriminels ont suivi le mouvement, et ils ne s’attaquent plus seulement aux grands groupes.
Le constat est net à l’échelle régionale. Selon l’évaluation 2025 d’INTERPOL sur la cybermenace en Afrique, la cybercriminalité représente désormais plus de 30 % des infractions signalées en Afrique de l’Ouest et de l’Est. Au niveau national, l’Agence des Systèmes d’Information et du Numérique (ASIN), à travers l’équipe nationale de réponse aux incidents (bjCSIRT), recense chaque année des vulnérabilités critiques sur les systèmes d’organisations publiques comme privées.
La bonne nouvelle, c’est que la grande majorité de ces attaques exploitent les mêmes faiblesses, et que la plupart se neutralisent avec des mesures accessibles. Ce guide passe en revue les dix menaces les plus fréquentes contre les entreprises au Bénin, la façon dont elles se déroulent concrètement, et les réflexes qui réduisent le risque.
1. L’hameçonnage (phishing) : la porte d’entrée numéro un
L’hameçonnage consiste à vous pousser à agir, cliquer, saisir un mot de passe, valider un paiement, en se faisant passer pour un interlocuteur de confiance : votre banque, un opérateur, un fournisseur ou la direction. C’est, de loin, la technique la plus répandue. À l’échelle du continent, elle a représenté environ un tiers des incidents détectés en 2024 d’après INTERPOL, et sert souvent de point de départ à des attaques plus graves.
Au Bénin, le message piégé n’arrive pas que par courriel. Il prend la forme d’un SMS annonçant un colis à régler, d’un lien WhatsApp renvoyant vers une fausse page de connexion, ou d’un appel se réclamant du service client d’un opérateur de Mobile Money. L’objectif reste identique : récupérer un identifiant, un code à usage unique ou un numéro de carte.
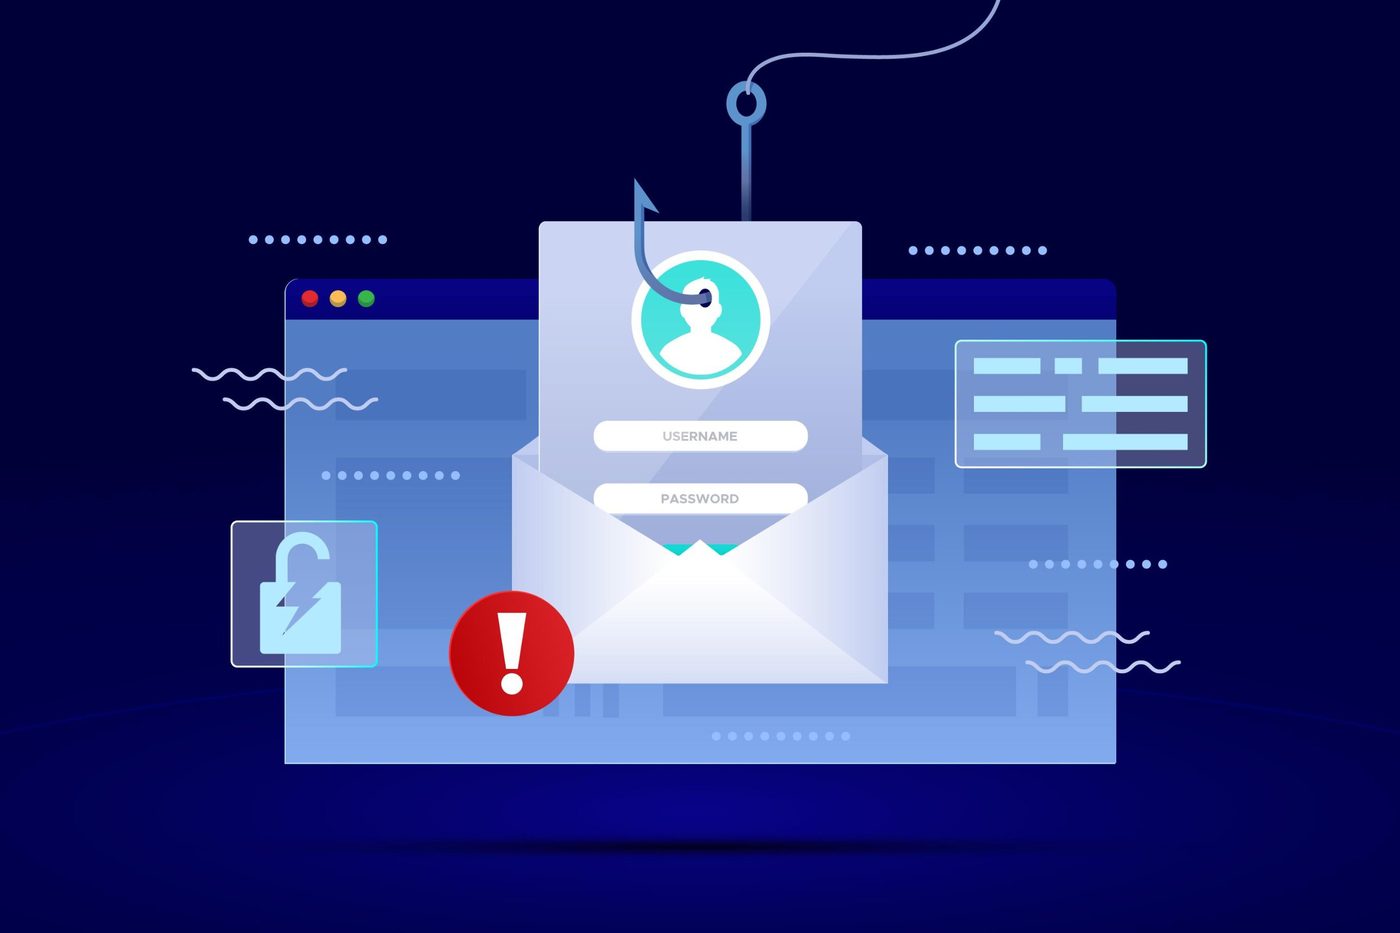
L’hameçonnage « ferre » l’utilisateur pour lui soutirer identifiant et mot de passe.
Comment s’en protéger
- Vérifier l’expéditeur et ne jamais saisir ses identifiants depuis un lien reçu : taper soi-même l’adresse du site.
- Activer l’authentification à deux facteurs (MFA) : même volé, un mot de passe seul ne suffit plus.
- Former régulièrement les équipes et tester leur vigilance par de fausses campagnes internes.
- En cas de doute, confirmer par un autre canal, un appel au numéro officiel, jamais celui du message.
2. Les rançongiciels (ransomware) : l’activité à l’arrêt
Un rançongiciel chiffre vos fichiers, comptabilité, dossiers clients, bases de données, puis réclame une rançon, souvent en cryptomonnaie, contre la clé de déchiffrement. Les groupes les plus agressifs volent aussi les données au passage et menacent de les publier : c’est la double extorsion.
Les détections restent plus nombreuses en Afrique australe et du Nord, mais aucune économie connectée n’est épargnée. Pour une PME béninoise, l’enjeu n’est pas seulement la rançon : c’est l’arrêt de l’activité, parfois plusieurs jours, et la perte définitive des données non sauvegardées.
Un rançongiciel verrouille les fichiers et bloque l’accès aux comptes.
Comment s’en protéger
- Sauvegarder régulièrement, avec au moins une copie hors ligne ou isolée du réseau, et tester la restauration.
- Maintenir systèmes et logiciels à jour pour refermer les failles exploitées.
- Cloisonner le réseau afin qu’une infection ne se propage pas à tout le parc.
- Ne jamais payer sans avis d’expert : le paiement ne garantit ni la récupération, ni la discrétion.
3. La fraude au président et la compromission de messagerie (BEC)
La compromission de messagerie d’entreprise (Business Email Compromise, ou BEC) est l’une des arnaques les plus coûteuses pour les organisations. Le principe : l’attaquant prend le contrôle, ou imite fidèlement, la boîte mail d’un dirigeant ou d’un fournisseur, puis ordonne un virement « urgent et confidentiel » ou fait modifier des coordonnées bancaires sur une facture.
Ce n’est pas un risque lointain. L’Afrique de l’Ouest est précisément la région la plus active au monde pour ce type de fraude selon INTERPOL, portée par des réseaux structurés qui en ont fait une véritable industrie. Les entreprises béninoises, publiques comme privées, en sont des cibles régulières.
La fraude au président exploite un faux ordre de virement, souvent par e-mail ou téléphone.
Comment s’en protéger
- Instaurer une double validation pour tout virement ou changement de RIB, via un second canal (appel au numéro connu).
- Protéger les messageries par MFA et surveiller l’apparition de règles de transfert automatique suspectes.
- Se méfier de l’urgence et de la confidentialité : ce sont les leviers favoris du fraudeur.
- Fixer des seuils au-delà desquels un virement exige une signature supplémentaire.
4. La fraude au Mobile Money et l’échange de carte SIM (SIM swap)
Le Mobile Money est au cœur de l’économie béninoise, et il est devenu un terrain de jeu pour les fraudeurs. L’Afrique concentre l’essentiel des comptes de paiement mobile de la planète, avec plus d’un milliard de comptes enregistrés d’après la GSMA, ce qui attise les convoitises.
La technique la plus redoutable est le SIM swap : en usurpant votre identité auprès de l’opérateur, le fraudeur fait transférer votre numéro sur une nouvelle carte SIM. Il reçoit alors vos SMS, dont les codes à usage unique (OTP) qui protègent vos comptes bancaires et Mobile Money. La GSMA classe l’usurpation d’identité, l’ingénierie sociale et l’échange de carte SIM parmi les principales fraudes du secteur ; ailleurs sur le continent, ces attaques ont connu une hausse spectaculaire.
Comment s’en protéger
- Protéger le compte opérateur par un code PIN ou mot de passe interdisant tout changement de SIM sans vérification.
- Ne jamais communiquer un OTP, même à un « agent » : aucun opérateur légitime ne le demande.
- Privilégier une application d’authentification plutôt que le seul SMS pour les comptes sensibles.
- Sensibiliser les agents et caissiers qui manipulent les comptes de l’entreprise.
5. Les logiciels malveillants (malwares)
Au-delà des rançongiciels, toute une famille de programmes malveillants cherche à s’installer discrètement : chevaux de Troie bancaires qui interceptent les connexions, logiciels espions, enregistreurs de frappe, outils de prise de contrôle à distance. Ils arrivent par une pièce jointe, un logiciel piraté, une clé USB ou un site compromis.
Dans la région, le facteur humain et les logiciels mal maîtrisés jouent un rôle central : un seul poste mal protégé suffit souvent à ouvrir la brèche vers tout le système d’information.
Comment s’en protéger
- Déployer un antivirus ou une solution EDR, maintenus à jour, sur tous les postes et serveurs.
- Bannir les logiciels piratés et encadrer strictement l’usage des clés USB.
- Limiter les droits d’administrateur au strict nécessaire.
- Surveiller les comportements anormaux : connexions inhabituelles, trafic suspect.
6. Les attaques sur les mots de passe
Beaucoup d’intrusions ne reposent sur aucune prouesse technique : elles exploitent des mots de passe faibles, réutilisés ou déjà divulgués lors de fuites antérieures. Les attaquants testent des millions de combinaisons (force brute) ou rejouent des identifiants volés ailleurs (credential stuffing).
Le phénomène est documenté localement : l’ASIN classe l’authentification défaillante parmi les cinq vulnérabilités critiques les plus répandues au Bénin, et pointe les fuites de mots de passe comme une cause récurrente d’incidents.
Comment s’en protéger
- Imposer des mots de passe longs (phrases de passe), uniques pour chaque service.
- Déployer un gestionnaire de mots de passe pour les équipes.
- Activer le MFA partout, en priorité sur les accès administrateur et la messagerie.
- Verrouiller les comptes après plusieurs échecs et surveiller les tentatives répétées.
7. Le déni de service distribué (DDoS)
Une attaque par déni de service distribué inonde votre site ou votre service en ligne de requêtes jusqu’à le rendre indisponible. Pour une banque en ligne, un site marchand ou un portail de services, chaque heure d’indisponibilité est une perte directe, et sert parfois d’écran de fumée masquant une autre intrusion menée en parallèle.
Le déni de service sature les serveurs jusqu’à rendre le service indisponible.
Comment s’en protéger
- S’appuyer sur un hébergeur ou un service anti-DDoS capable d’absorber les pics de trafic.
- Mettre en place un réseau de diffusion de contenu (CDN) et des règles de filtrage.
- Préparer un plan de continuité pour basculer en mode dégradé sans tout interrompre.
8. Les attaques des applications et sites web
Les sites et applications métier sont une cible privilégiée, car ils restent exposés en permanence sur Internet. Injection SQL pour siphonner une base de données, défiguration de la page d’accueil, exécution de code à distance pour prendre le contrôle du serveur : les techniques sont connues, mais demeurent efficaces faute de correctifs appliqués à temps.
Ce n’est pas une hypothèse d’école au Bénin. D’après le rapport de l’ASIN établi à partir des données du bjCSIRT (2021-2024), l’exécution de code à distance, l’injection SQL, l’authentification et le contrôle d’accès défaillants, ainsi que la divulgation d’informations sensibles, forment le top 5 des vulnérabilités critiques du cyberespace national. Au total, 207 vulnérabilités jugées critiques y ont été relevées, soit près d’un quart des failles recensées.
Les applications exposées sur Internet sont une cible privilégiée.
Comment s’en protéger
- Tenir à jour CMS, frameworks et bibliothèques, et retirer les composants inutilisés.
- Faire réaliser des tests d’intrusion réguliers sur les applications exposées.
- Filtrer les entrées utilisateur et déployer un pare-feu applicatif (WAF).
- Restreindre les droits de la base de données et chiffrer les informations sensibles.
9. La fuite et le vol de données
Fichiers clients, données financières, pièces d’identité numérisées : ces informations ont une valeur marchande et font l’objet d’un trafic actif. Une fuite peut résulter d’une intrusion, mais aussi d’une simple erreur de configuration, un serveur ou un espace de stockage laissé ouvert au public.
Au Bénin, la protection des données personnelles n’est pas qu’une bonne pratique : c’est une obligation légale. Le Code du numérique (loi n° 2017-20 du 20 avril 2018, modifiée en 2021) encadre strictement leur traitement, et l’Autorité de Protection des Données à caractère Personnel (APDP) peut prononcer des sanctions, de la mise en demeure à la suspension du traitement. Une fuite entraîne donc un triple coût : financier, réputationnel et juridique.
Données volées, cartes détournées : la fuite a un coût financier et juridique.
Comment s’en protéger
- Chiffrer les données sensibles, au repos comme en transit.
- Appliquer le principe du moindre privilège : chacun n’accède qu’à ce dont il a besoin.
- Vérifier les configurations de stockage et d’accès, y compris dans le cloud.
- Se mettre en conformité avec l’APDP et prévoir la procédure de notification en cas de violation.
10. La menace interne
Toutes les attaques ne viennent pas de l’extérieur. Un employé négligent qui clique sur un lien piégé, un prestataire doté de droits trop larges, ou un collaborateur mal intentionné sur le départ peuvent causer autant de dégâts qu’un pirate anonyme. Dans plusieurs pays de la région, le comportement humain et les erreurs internes figurent parmi les premières causes d’incident.
La menace interne : négligence ou malveillance d’un collaborateur.
Comment s’en protéger
- Attribuer les accès selon les rôles et les retirer immédiatement lors des départs.
- Tracer les actions sensibles (journalisation) et surveiller les accès inhabituels.
- Encadrer les prestataires par des clauses de sécurité et des accès limités dans le temps.
- Entretenir une culture où signaler une erreur est encouragé, non puni.
Un socle commun : les réflexes qui neutralisent la plupart des attaques
En parcourant cette liste, un constat s’impose : les mêmes parades reviennent d’une menace à l’autre. Inutile donc de tout mener de front. En déployant une poignée de mesures fondamentales, une organisation élimine déjà l’essentiel du risque courant, et se donne le temps de traiter le reste.
Que faire en cas d’incident au Bénin ?
Malgré les précautions, l’incident reste possible. La rapidité et la justesse de la réaction font alors toute la différence. À l’échelle du continent, INTERPOL relève d’ailleurs que peu de pays disposent encore de dispositifs complets de signalement et d’investigation : raison de plus, pour chaque entreprise, de préparer sa propre réponse plutôt que de tout attendre de l’extérieur.
- Isoler les machines touchées sans les éteindre brutalement, pour préserver les traces.
- Conserver les preuves, journaux, messages, captures d’écran : elles seront utiles à l’enquête.
- Signaler l’incident à l’ASIN / bjCSIRT, point de contact national pour la réponse aux incidents.
- Notifier l’APDP en cas de violation de données personnelles, comme l’exige la réglementation.
- Communiquer de façon maîtrisée vers les clients et partenaires réellement concernés.
Préparer ce scénario à l’avance, qui appeler, dans quel ordre, avec quelles sauvegardes, transforme une crise paralysante en incident maîtrisé.
La cybersécurité : un investissement plutôt qu’une dépense
Les dix menaces décrites ici ne relèvent pas de la fatalité. Elles exploitent des failles connues, un mot de passe faible, une sauvegarde absente, un collaborateur non sensibilisé, et reculent dès qu’on y consacre un minimum d’attention et de méthode. Pour une PME, une institution de microfinance ou un assureur béninois, le coût d’une protection raisonnable reste sans commune mesure avec celui d’une activité à l’arrêt, de données perdues ou d’une sanction.
Le plus efficace n’est pas d’empiler les outils, mais d’ancrer des habitudes : sauvegarder, mettre à jour, activer le MFA, former, et savoir vers qui se tourner le jour où quelque chose cloche. Le meilleur moment pour s’y mettre, c’est avant la première attaque.
Foire aux questions
Quelle est la cyberattaque la plus fréquente contre les entreprises ?
L’hameçonnage (phishing) arrive en tête. Il sert fréquemment de point de départ à des attaques plus graves, comme la fraude au virement ou le rançongiciel.
Les petites entreprises sont-elles vraiment ciblées ?
Oui. Les cybercriminels visent les organisations les moins protégées autant que les plus grandes. Une petite structure sans pôle sécurité est souvent une proie plus facile, et le poids du Mobile Money en fait une cible financièrement intéressante.
Combien coûte une cyberattaque ?
Au-delà de la rançon ou du montant détourné, le coût réel englobe l’arrêt d’activité, la perte de données, la remise en état, l’atteinte à la réputation et d’éventuelles sanctions. C’est pourquoi la prévention revient presque toujours moins cher que la réparation.
Par où commencer avec un budget limité ?
Par les mesures à fort impact et faible coût : activer le MFA, mettre en place des sauvegardes hors ligne, maintenir les systèmes à jour et former les équipes à l’hameçonnage. Ces quatre gestes couvrent déjà une large part du risque.
Sources
1. INTERPOL, Africa Cyberthreat Assessment Report 2025 (mai 2025), https://www.interpol.int/News-and-Events/News/2025/New-INTERPOL-report-warns-of-sharp-rise-in-cybercrime-in-Africa
2. ASIN / bjCSIRT, Rapport de vulnérabilités et d’incidents du cyberespace béninois (2025), https://asin.bj/doc/108/download
3. WeAreTech.Africa / Agence Ecofin, « Contrôle d’accès, injection SQL… les principales failles de cybersécurité au Bénin » (août 2025), https://www.wearetech.africa/fr/fils/actualites/tech/controle-d-acces-injection-sql-les-principales-failles-de-cybersecurite-au-benin
4. GSMA, étude sur la fraude au Mobile Money (mars 2024) et State of the Industry 2026, https://www.gsma.com/mobilefordevelopment/mobile-money/
5. Agence Ecofin, « Mobile Money : les 5 types de fraudes qui fragilisent le secteur » (2025), https://www.osiris.sn/mobile-money-les-5-types-de-fraudes-qui-fragilisent-le-secteur.html
6. DigitalMag, « Les types de cybermenaces en Afrique, selon INTERPOL » (2026), https://digitalmag.ci/les-types-de-cybermenaces-en-afrique-selon-interpol-en-2026/
7. CIO Mag, « Cybersécurité : comment les startups béninoises se protègent », https://cio-mag.com/cybersecurite-comment-les-startups-se-protegent/
8. République du Bénin, Loi n° 2017-20 du 20 avril 2018 portant Code du numérique (mod. 2020-35), https://sgg.gouv.bj/doc/loi-2017-20/download
9. CIO Mag, « L’APDP forme les acteurs du secteur financier à la protection des données », https://cio-mag.com/benin-les-acteurs-du-secteur-financier-formes-sur-la-protection-des-donnees
10. Conseil de l’Europe (Octopus), fiche cybercriminalité – Bénin, https://www.coe.int/fr/web/octopus/-/benin
Les chiffres cités renvoient aux sources listées ci-dessus ; les données propres au Bénin proviennent de l’ASIN et du bjCSIRT.