Retour au blog
Publié le 8 octobre 2026
La maintenance applicative : pourquoi un logiciel sans mises à jour devient un risque
Miguel d'ALMEIDA
Global IT Service
Un logiciel peut continuer à fonctionner tout en devenant progressivement dangereux à exploiter. Les mises à jour ne servent pas uniquement à ajouter des fonctionnalités : elles corrigent des vulnérabilités, réduisent les incidents, maintiennent la compatibilité et permettent à l'application de rester fiable dans le temps.
Introduction : un logiciel n'est jamais réellement « terminé »
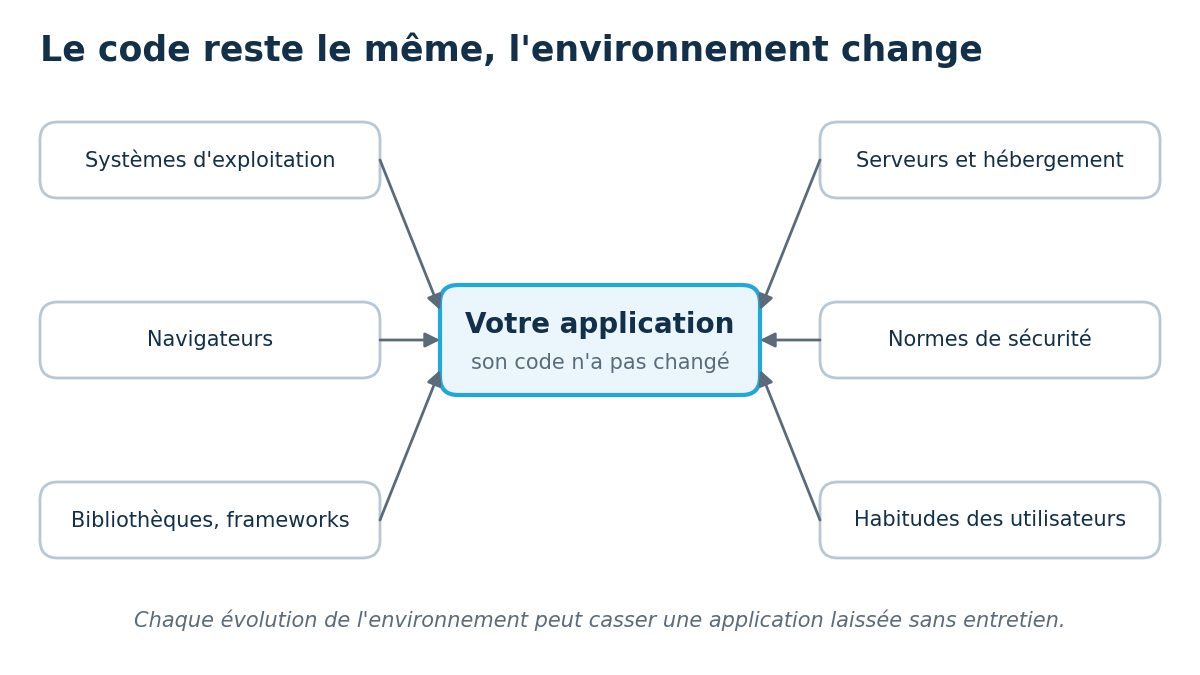
Lorsqu'une application est mise en production, son cycle de vie ne s'arrête pas. Le système d'exploitation évolue, les navigateurs changent, les bibliothèques sont remplacées, de nouvelles vulnérabilités sont découvertes et les besoins des utilisateurs se transforment. Une application qui n'est plus maintenue reste donc figée alors que son environnement continue d'évoluer.
C'est précisément ce décalage qui transforme un simple retard technique en risque opérationnel. Une version ancienne peut présenter une faille connue, utiliser une dépendance obsolète ou ne plus respecter les exigences de sécurité d'un service tiers. Le problème n'est pas seulement de perdre une nouvelle fonctionnalité : c'est de perdre progressivement la maîtrise du système.
1. Qu'est-ce que la maintenance applicative ?
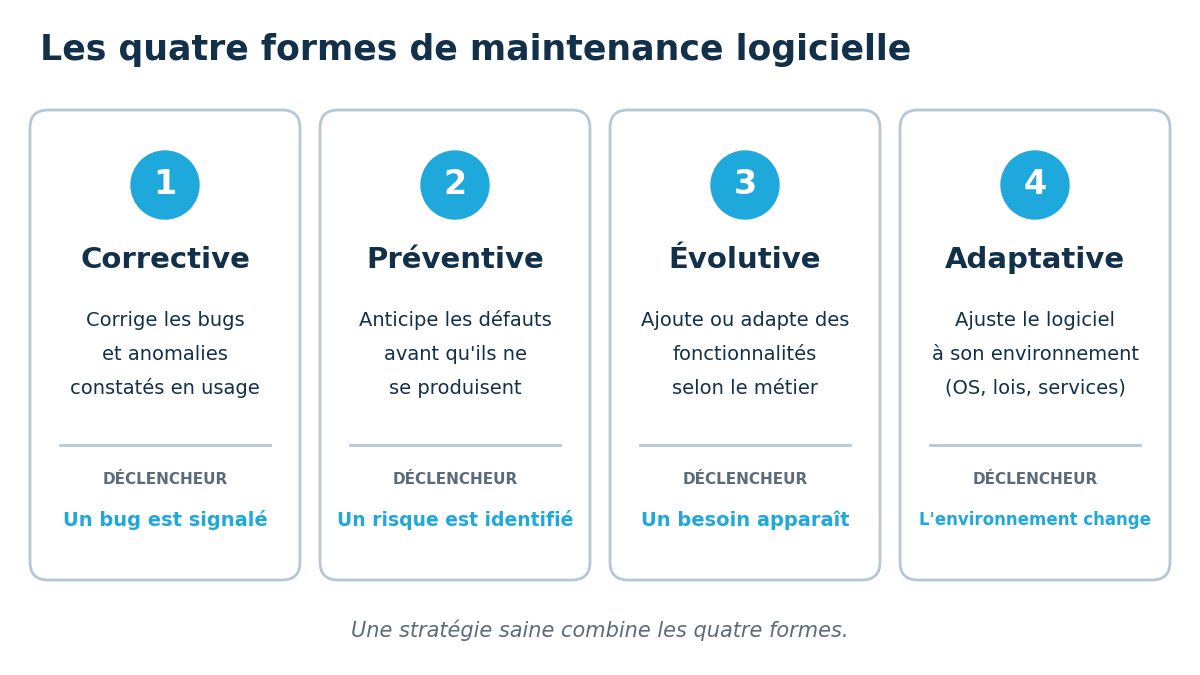
La maintenance applicative désigne l'ensemble des activités réalisées après la mise en production d'un logiciel pour le corriger, le sécuriser, l'adapter et l'améliorer. Elle concerne aussi bien une application web qu'une application mobile, un logiciel métier ou une API.
Type de maintenance | Objectif | Exemple |
Corrective | Corriger un dysfonctionnement existant. | Résoudre une erreur qui empêche la validation d'une commande. |
Préventive | Réduire la probabilité de futurs incidents. | Mettre à jour une bibliothèque avant qu'une vulnérabilité ne soit exploitée. |
Évolutive | Adapter le logiciel à de nouveaux besoins. | Ajouter une nouvelle méthode de paiement. |
Adaptative | Maintenir la compatibilité avec l'environnement. | Adapter l'application à une nouvelle version de PHP ou d'un navigateur. |
2. Pourquoi l'absence de mises à jour devient-elle un risque ?
2.1. Les vulnérabilités connues restent exploitables
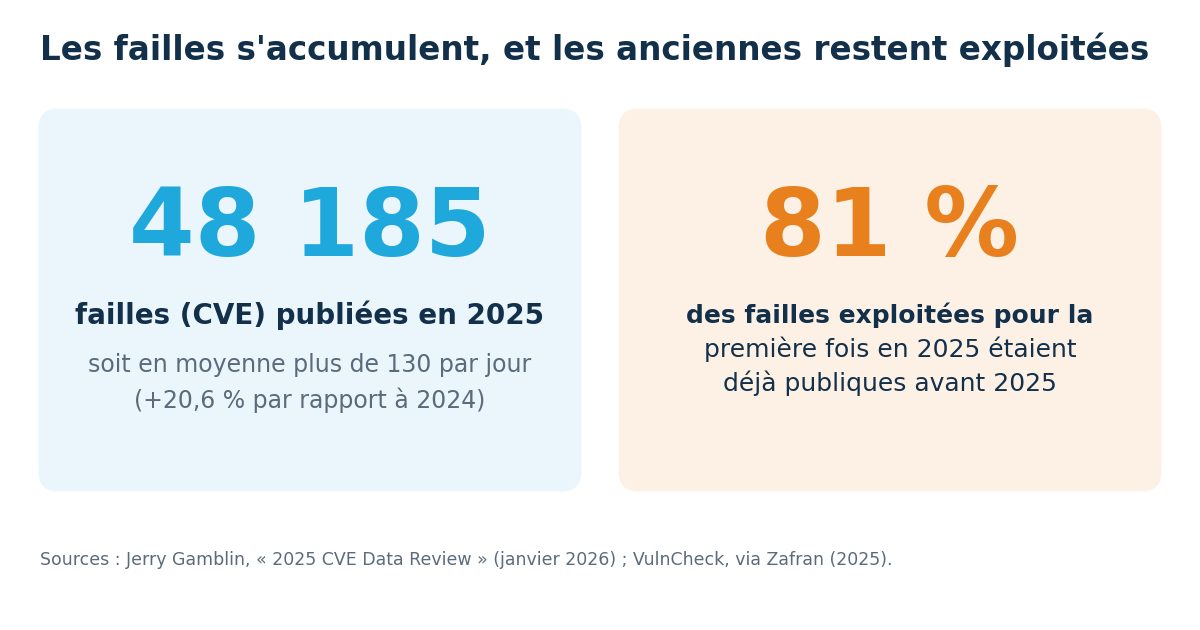
Une vulnérabilité publiée n'est pas automatiquement corrigée sur les installations qui utilisent une ancienne version. Plus une faille est documentée, plus les équipes techniques disposent d'informations permettant de comprendre le problème. Conserver une version vulnérable revient donc à conserver une faiblesse connue.
- failles dans les frameworks ou bibliothèques ;
- problèmes de contrôle d'accès ou d'authentification ;
- vulnérabilités liées au traitement des entrées utilisateur ;
- composants tiers dont la version n'est plus supportée.
2.2. Les dépendances deviennent obsolètes
Les applications modernes reposent rarement sur du code entièrement développé en interne. Elles utilisent des frameworks, packages, SDK, plugins, bibliothèques et services externes. Lorsque ces composants vieillissent, ils peuvent présenter des failles ou devenir incompatibles avec le reste du système.
Le risque augmente lorsque l'équipe ne connaît plus précisément les versions utilisées. Un projet sans inventaire de dépendances peut alors accumuler une dette technique difficile à résorber.
2.3. Les mises à jour deviennent de plus en plus difficiles
Reporter une mise à jour pendant plusieurs années ne supprime pas le travail à réaliser : il l'accumule. Passer d'une version très ancienne à une version récente peut nécessiter plusieurs migrations intermédiaires, des modifications de code, des changements de base de données et une longue phase de tests.
Une maintenance régulière est généralement moins coûteuse qu'une migration d'urgence après plusieurs années d'immobilisme.
2.4. La compatibilité peut finir par casser
Un logiciel dépend de son environnement : navigateur, système d'exploitation, serveur web, base de données, API externes, certificats, protocoles réseau ou services de paiement. Une modification de l'un de ces éléments peut rendre une ancienne application partiellement ou totalement fonctionnelle.
2.5. La performance et la disponibilité se dégradent
Une version ancienne n'est pas nécessairement lente, mais elle peut ne plus bénéficier des corrections de performance, optimisations ou mécanismes de surveillance disponibles dans les versions récentes. Des erreurs répétitives peuvent également augmenter la charge de support et provoquer des interruptions.
3. Les principaux risques pour une entreprise
Risque | Conséquence possible |
Cybersécurité | Intrusion, compromission de comptes, fuite ou altération de données. |
Financier | Coûts de remédiation, interruption d'activité et interventions d'urgence. |
Réputation | Perte de confiance des clients ou partenaires après un incident. |
Juridique / conformité | Difficulté à respecter les obligations de sécurité et de protection des données. |
Opérationnel | Pannes, incompatibilités et augmentation des tickets de support. |
Technique | Dette technique et migrations plus complexes. |
4. Comment mettre en place une stratégie de maintenance efficace ?
Étape 1 Inventorier l'application
Documentez les versions du langage, du Framework, des dépendances, de la base de données, du serveur et des services externes. L'objectif est de savoir exactement ce qui compose l'application.
Étape 2 Surveiller les mises à jour et vulnérabilités
Mettez en place une veille sur les composants utilisés. Les alertes de sécurité doivent être traitées selon leur criticité, et non uniquement lorsque l'application rencontre un problème.
Étape 3 Tester avant de déployer
Une mise à jour doit être testée dans un environnement distinct de la production. Les tests automatisés, les tests d'intégration et les vérifications fonctionnelles permettent de détecter les régressions.
Étape 4 - Prévoir un retour arrière
Avant une mise à jour importante, prévoyez une sauvegarde et une stratégie de rollback. Une équipe doit savoir comment revenir à une version stable si le déploiement échoue.
Étape 5 - Documenter les changements
Conservez l'historique des versions, des migrations, des correctifs et des décisions techniques. Une documentation claire réduit la dépendance à une seule personne et facilite les futures interventions.
5. Une approche simple : le calendrier de maintenance
Une petite équipe peut commencer avec un cycle mensuel ou bimensuel. L'objectif n'est pas de modifier constamment le logiciel, mais de vérifier régulièrement son état et de traiter les mises à jour selon leur priorité.
Fréquence | Contrôle recommandé |
Quotidien / continu | Surveillance des erreurs critiques, disponibilité et alertes de sécurité. |
Hebdomadaire | Revue des alertes et dépendances importantes. |
Mensuel | Mises à jour planifiées, tests de non-régression et revue technique. |
Trimestriel | Audit des composants, sauvegardes, accès et dette technique. |
Annuel | Revue globale de l'architecture, support des versions et plan de modernisation. |
6. Les bonnes pratiques à retenir
- Ne pas attendre une panne pour commencer la maintenance.
- Maintenir un inventaire des composants et de leurs versions.
- Prioriser les correctifs de sécurité selon leur criticité.
- Automatiser les tests et les déploiements lorsque c'est possible.
- Conserver des sauvegardes vérifiées et une procédure de restauration.
- Éviter les mises à jour directement en production sans validation.
- Prévoir une stratégie de fin de support pour les technologies utilisées.
- Mesurer régulièrement les incidents, temps de résolution et régressions.
Conclusion
Un logiciel sans mises à jour ne devient pas forcément dangereux du jour au lendemain. Le risque apparaît progressivement : vulnérabilités non corrigées, dépendances obsolètes, incompatibilités, dette technique et coûts de maintenance croissants. La maintenance applicative doit donc être considérée comme une activité permanente du cycle de vie du logiciel, au même titre que le développement initial.
La bonne question n'est pas « pourquoi modifier un logiciel qui fonctionne ? », mais plutôt « que se passe-t-il si nous continuons à l'utiliser sans savoir s'il reste sécurisé, compatible et maintenable ? ». Une politique de mise à jour régulière permet de répondre à cette question avant qu'un incident ne l'impose.