Retour au blog
Publié le 8 octobre 2026
Intégrer les paiements Mobile Money dans votre application : guide technique et bonnes pratiques
Miguel d'ALMEIDA
Global IT Service
Le paiement Mobile Money permet à une application de recevoir des paiements directement depuis le téléphone de ses utilisateurs. Mais une intégration fiable ne consiste pas simplement à afficher un bouton « Payer ». Elle nécessite une gestion rigoureuse des transactions, des notifications, des erreurs, de la sécurité et de la réconciliation.
Introduction
Du bouton « Payer » à une vraie architecture de paiement
Pour un site e-commerce, une application de services ou une plateforme de réservation, proposer le Mobile Money peut réduire les frictions au moment du paiement. L'utilisateur initie une transaction, confirme selon le mécanisme prévu par l'opérateur ou le prestataire de paiement, puis l'application doit déterminer de manière fiable si la transaction est réellement réussie.
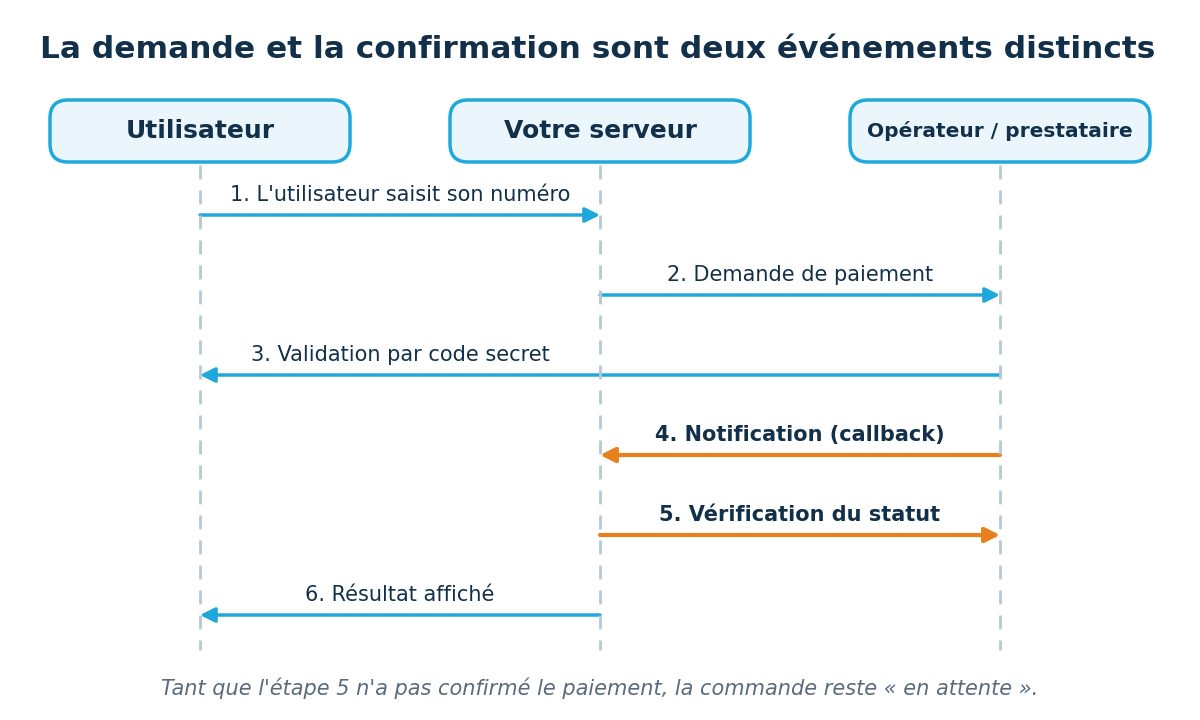
Cette dernière étape est essentielle. Une application ne doit jamais considérer qu'un paiement est confirmé uniquement parce que l'utilisateur a été redirigé, qu'une requête a été envoyée ou qu'un écran affiche « paiement en cours ».
1. Comprendre les acteurs d'une intégration
Acteur | Rôle |
Utilisateur | Initie et confirme le paiement selon le parcours proposé. |
Application | Crée la commande, demande le paiement et met à jour son état. |
Prestataire / API de paiement | Fait l'intermédiaire avec un ou plusieurs moyens de paiement. |
Opérateur Mobile Money | Autorise ou rejette la transaction selon ses règles. |
Système de notification | Informe l'application du résultat final via callback/webhook ou mécanisme équivalent. |
Base de données | Conserve la commande, la transaction et son historique. |
2. Architecture générale
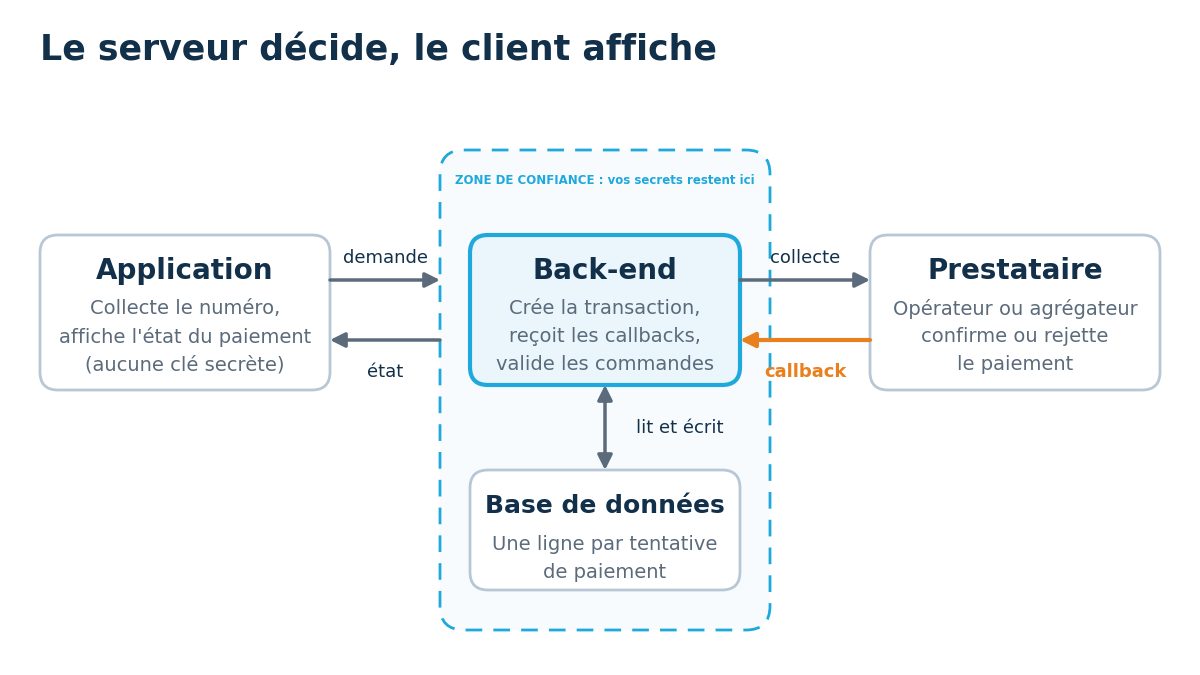
Une architecture simple peut suivre le flux suivant :
- L'utilisateur sélectionne Mobile Money au moment du paiement.
- Le frontend envoie la demande de paiement à votre backend.
- Le backend crée une transaction interne avec un identifiant unique.
- Le backend appelle l'API du prestataire de paiement.
- Le prestataire retourne un statut initial : en attente, accepté pour traitement ou équivalent.
- L'utilisateur confirme le paiement selon le parcours proposé.
- Le prestataire envoie une notification au backend ou permet une vérification du statut.
- Le backend vérifie la transaction et marque la commande comme payée uniquement lorsque le résultat est confirmé.
- L'application fournit une réponse claire au frontend et conserve les informations nécessaires à la réconciliation.
Schéma logique recommandé :
Frontend
│
│ POST /payments
▼
Backend ─────────► Prestataire Mobile Money
│ │
│ transaction_id │ paiement
│ ▼
│◄──── webhook/callback ─┘
│
▼
Base de données
│
▼
Commande : PAID / FAILED / PENDING
3. Concevoir correctement le modèle de données
Ne stockez pas uniquement un champ « payé = oui/non ». Un système de paiement a besoin d'un historique suffisamment précis pour comprendre ce qui s'est passé.
Champ | Utilité |
id | Identifiant interne de la transaction. |
order_id | Référence de la commande concernée. |
amount | Montant demandé. |
currency | Devise de la transaction. |
provider | Prestataire utilisé. |
provider_reference | Référence renvoyée par le prestataire. |
status | État interne : PENDING, SUCCESS, FAILED, etc. |
idempotency_key | Évite de créer plusieurs transactions pour une même demande. |
created_at / updated_at | Traçabilité temporelle. |
failure_reason | Raison technique ou métier d'un échec lorsque disponible. |
4. Le principe essentiel : l'idempotence
L'idempotence signifie qu'une même demande répétée ne doit pas créer plusieurs opérations financières. C'est particulièrement important lorsqu'un utilisateur clique deux fois sur « Payer », lorsqu'une connexion est instable ou lorsqu'un client HTTP répète automatiquement une requête.
Exemple de logique côté backend :
POST /api/payments
{
"orderId": "CMD-2026-00125",
"amount": 15000,
"currency": "XOF",
"idempotencyKey": "8f3c...unique..."
}
Avant de créer une nouvelle transaction, le serveur vérifie si cette clé existe déjà. Si elle existe, il retourne le résultat de la transaction existante au lieu d'en créer une nouvelle.
5. Ne jamais faire confiance au frontend pour confirmer un paiement
Le frontend est contrôlé par le navigateur ou l'appareil du client. Il peut afficher un état, mais il ne doit pas être la source de vérité financière. La confirmation doit être faite côté serveur à partir d'une notification authentifiée ou d'une vérification du statut auprès du prestataire.
- Mauvaise approche : le frontend reçoit « success » et modifie directement la commande.
- Bonne approche : le backend reçoit ou vérifie le résultat, valide la transaction, puis modifie la commande.
6. Webhooks : gérer les notifications de paiement
Un webhook est une URL de votre serveur appelée par le prestataire lorsqu'un événement se produit. Il permet notamment de recevoir la confirmation finale d'une transaction.
POST /api/payments/webhook
{
"transaction": "TX-78452",
"status": "SUCCESS",
"amount": 15000,
"reference": "PROVIDER-98321"
}
Le endpoint webhook doit être conçu comme un endpoint sensible. Il doit vérifier l'authenticité de la notification selon les mécanismes fournis par le prestataire : signature, secret, token, certificat ou autre mécanisme documenté.
- Vérifier l'authenticité de la requête.
- Vérifier que la transaction existe.
- Vérifier que le montant et la devise correspondent à la commande.
- Éviter de traiter deux fois le même événement.
- Enregistrer l'événement pour permettre un audit.
- Répondre rapidement au prestataire et traiter les opérations lourdes de manière asynchrone si nécessaire.
7. Gérer les différents états d'une transaction
État | Signification | Action |
PENDING | Le paiement est en cours. | Attendre une confirmation ou effectuer une vérification. |
SUCCESS | Le paiement est confirmé. | Valider la commande et déclencher la suite du processus. |
FAILED | Le paiement a échoué. | Informer l'utilisateur et permettre une nouvelle tentative. |
CANCELLED | Le paiement a été annulé. | Conserver l'historique et laisser l'utilisateur choisir une autre méthode. |
EXPIRED | La transaction a dépassé sa durée de validité. | Créer une nouvelle tentative si nécessaire. |
8. Gérer les erreurs et les cas particuliers
Un système de paiement doit prévoir les situations qui sortent du scénario idéal. Une connexion peut être interrompue, un prestataire peut être temporairement indisponible, une notification peut arriver en retard ou être envoyée plusieurs fois.
- Timeout : ne pas conclure automatiquement à un échec définitif.
- Double clic : utiliser l'idempotence.
- Webhook en double : rendre le traitement idempotent.
- Paiement confirmé mais navigateur fermé : le backend doit quand même recevoir et enregistrer le résultat.
- Montant différent : bloquer la validation automatique et déclencher un contrôle.
- Prestataire indisponible : afficher un état temporaire et proposer une alternative.
9. Sécurité : les règles minimales
- Utiliser HTTPS pour toutes les communications.
- Ne jamais exposer une clé secrète dans le code JavaScript du frontend.
- Stocker les secrets dans des variables d'environnement ou un gestionnaire de secrets.
- Limiter les droits des clés API aux permissions nécessaires.
- Authentifier et vérifier les webhooks.
- Journaliser les opérations importantes sans enregistrer de secrets ni de données sensibles inutiles.
- Mettre en place une limitation de débit sur les endpoints sensibles.
- Valider côté serveur le montant, la devise, la commande et l'identité de la transaction.
- Prévoir une procédure de rotation des clés et de révocation en cas de compromission.
10. Exemple de séparation frontend / backend
Le frontend peut simplement demander la création d'un paiement :
const response = await fetch("/api/payments", {
method: "POST",
headers: {
"Content-Type": "application/json"
},
body: JSON.stringify({
orderId,
amount,
currency: "XOF"
})
});
const payment = await response.json();
Le frontend ne doit pas contenir la logique qui décide qu'une commande est définitivement payée. Cette décision appartient au backend après vérification.
11. Réconciliation : indispensable pour un système professionnel
La réconciliation consiste à comparer les transactions enregistrées dans votre système avec celles communiquées par le prestataire de paiement. Elle permet de détecter les écarts : paiement confirmé mais commande non validée, montant différent, transaction absente, remboursement non enregistré, etc.
- Conserver la référence interne et la référence du prestataire.
- Enregistrer les dates et montants.
- Prévoir un état « à vérifier » pour les cas ambigus.
- Produire périodiquement un rapport des transactions.
- Ne jamais supprimer l'historique financier pour corriger une erreur : conserver une trace.
12. Checklist avant la mise en production
- ☐ Les clés API de production sont séparées de celles de test.
- ☐ HTTPS est activé sur tous les endpoints concernés.
- ☐ Le webhook est authentifié.
- ☐ Les paiements sont idempotents.
- ☐ Le backend vérifie le montant et la devise.
- ☐ Les états PENDING, SUCCESS et FAILED sont correctement gérés.
- ☐ Les doublons de webhook sont supportés.
- ☐ Les erreurs et timeouts ont été testés.
- ☐ Une procédure de rapprochement des transactions existe.
- ☐ Les journaux ne contiennent pas de secrets.
- ☐ Une procédure de remboursement ou d'annulation est définie si le service le permet.
- ☐ Les tests de bout en bout ont été réalisés en environnement de test.
Conclusion
Intégrer le Mobile Money dans une application est avant tout un problème d'architecture et de fiabilité, pas seulement d'interface. Une intégration professionnelle doit distinguer la demande de paiement de sa confirmation, sécuriser les communications, gérer les transactions répétées, traiter les webhooks et conserver un historique exploitable.
Le choix du prestataire dépend ensuite du marché ciblé, des opérateurs disponibles, des frais, des devises, des API proposées, des exigences de conformité et des besoins de l'application. Les détails d'API, endpoints, formats de requête et mécanismes d'authentification doivent toujours être vérifiés dans la documentation officielle du prestataire choisi avant l'implémentation.