Retour au blog
Publié le 19 octobre 2026
Fuite de données : obligations de notification et délais à respecter au Bénin
Germane CODO
Global IT Service
Que doit faire une entreprise lorsqu'elle découvre que des données personnelles ont été volées, perdues, divulguées ou rendues accessibles à une personne non autorisée ? Faut-il prévenir l'APDP ? Les personnes concernées doivent-elles être informées ? Dans quel délai ?
Une fuite de données personnelles peut survenir à la suite d'une cyberattaque, d'une erreur humaine, de la perte d'un ordinateur ou d'un téléphone, d'un mauvais paramétrage informatique, d'un envoi de données au mauvais destinataire ou encore d'un accès frauduleux à une base de données.
Au Bénin, ces situations sont encadrées par le Livre V de la loi n° 2017-20 du 20 avril 2018 portant Code du numérique, consacré à la protection des données à caractère personnel, ainsi que par les recommandations et outils publiés par l'Autorité de Protection des Données Personnelles (APDP).
La gestion d'une violation de données ne consiste donc pas uniquement à « réparer la faille ». L'organisation doit également évaluer les risques, documenter l'incident et, lorsque les conditions sont réunies, notifier l'APDP et informer les personnes concernées.
1. Qu'est-ce qu'une violation de données personnelles ?
Le Code du numérique définit la violation de données à caractère personnel comme une violation de la sécurité entraînant, de manière accidentelle ou illicite :
- la destruction ;
- la perte ;
- l'altération ;
- la divulgation non autorisée ;
- la consultation non autorisée ;
- ou l'accès non autorisé à des données à caractère personnel.
Cette définition figure à l'article 1er du Code du numérique. L'APDP rappelle également cette définition dans sa documentation consacrée à la gestion des violations de données.
Exemples :
Une violation peut notamment correspondre à :
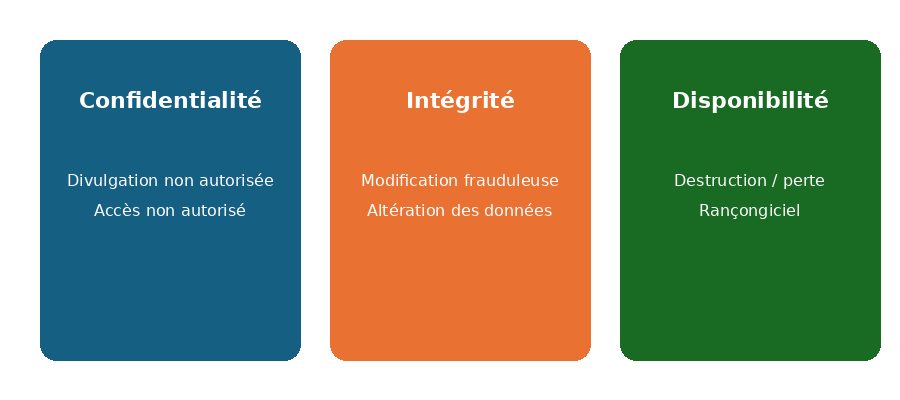
Confidentialité
- un fichier contenant les données des clients envoyé au mauvais destinataire ;
- une base de données accessible publiquement ;
- le vol d'identifiants donnant accès aux données personnelles.
Intégrité
- la modification frauduleuse de données clients ;
- la modification non autorisée d'informations dans une base de données.
Disponibilité
- la destruction accidentelle de données ;
- la perte d'un ordinateur contenant des données personnelles ;
- le chiffrement d'une base de données à la suite d'une attaque par rançongiciel.
2. Une fuite de données doit-elle toujours être notifiée ?
C'est un point essentiel. Toutes les violations de données ne doivent pas nécessairement être notifiées à l'APDP ou aux personnes concernées. L'obligation dépend notamment du risque que la violation fait peser sur les droits et libertés des personnes concernées.
L'APDP distingue notamment trois situations.
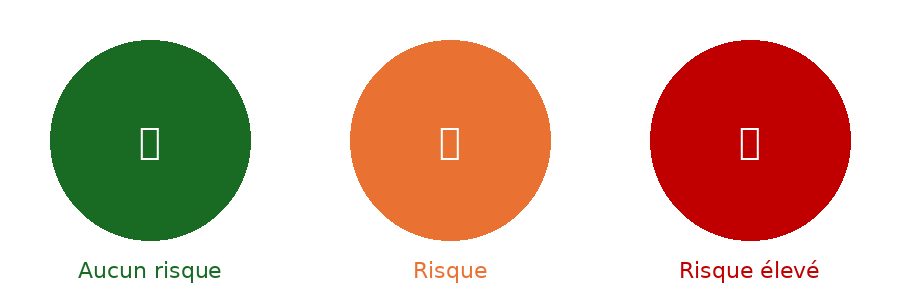
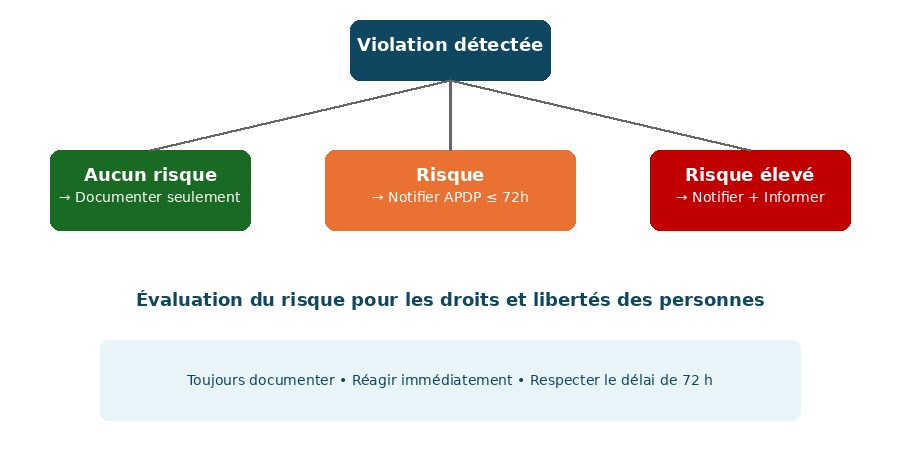
🟢 Situation 1 : aucun risque
Lorsque la violation n'entraîne pas de risque pour les droits et libertés des personnes concernées, le responsable du traitement doit :
- documenter la violation ;
- l'inscrire dans un registre interne ;
- conserver les informations permettant d'expliquer l'incident et les mesures prises.
Dans cette situation, l'APDP indique qu'il n'est pas nécessaire de notifier la violation à l'Autorité ni d'informer les personnes concernées.
🟠 Situation 2 : risque pour les personnes
Lorsque la violation est susceptible d'entraîner un risque pour les droits et libertés des personnes concernées, le responsable du traitement doit :
- documenter la violation ;
- notifier l'APDP ;
- effectuer cette notification au plus tôt et dans un délai maximal de 72 heures.
🔴 Situation 3 : risque élevé
Lorsque la violation présente un risque élevé pour les droits et libertés des personnes concernées, le responsable du traitement doit :
- documenter la violation ;
- notifier l'APDP au plus tôt et dans un délai maximal de 72 heures ;
- informer les personnes concernées au plus tôt.
3. Le délai de 72 heures : que faut-il retenir ?
L'APDP précise que lorsqu'une violation présente un risque pour les droits et libertés des personnes concernées, la notification à l'Autorité doit être effectuée : « au plus tôt et dans un délai maximal de 72h ». Ce délai est également applicable lorsque la violation présente un risque élevé.
⚠️ Attention à une confusion fréquente
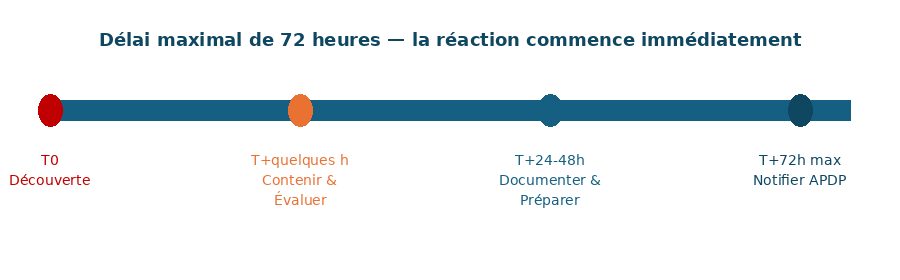
Le délai de 72 heures ne signifie pas que l'entreprise dispose de 72 heures pour commencer à agir.
Au contraire :
La réaction doit commencer immédiatement dès la découverte ou la suspicion d'une violation.
L'entreprise doit rapidement :
- détecter et qualifier l'incident ;
- contenir la violation ;
- protéger les données restantes ;
- évaluer les risques ;
- documenter les faits ;
- déterminer si une notification est nécessaire ;
- notifier l'APDP lorsque les conditions sont réunies ;
- informer les personnes concernées lorsque le risque est élevé.
L'APDP recommande d'ailleurs aux organisations de formaliser des procédures de gestion des incidents et de mettre en place une cellule de crise afin d'être préparées lorsqu'une violation survient.
4. Que dit le Code du numérique béninois ?
Même si le Code ne reproduit pas, dans son article 387, un mécanisme identique à celui de certains régimes étrangers avec une formule détaillée de « notification dans les 72 heures », il impose au responsable du traitement des obligations fortes en matière de sécurité, de responsabilité et de protection des données.
L'article 387 du Code du numérique consacre le principe de responsabilité du responsable du traitement et lui impose notamment de prendre les mesures nécessaires pour assurer la protection des données et le respect des obligations prévues par le Code.
Le dispositif doit notamment permettre de garantir la sécurité des données, de limiter les accès aux personnes autorisées et d'assurer la traçabilité des opérations réalisées sur les données.
L'article 387 prévoit également des mesures relatives à la sauvegarde des données par la constitution de copies de sécurité protégées.
Articles 383 et suivants — Principes de protection et obligations
Les principes généraux du Livre V imposent notamment que les données soient traitées conformément aux exigences de licéité, de finalité, de proportionnalité et de sécurité.
La gestion d'une fuite de données doit donc être analysée dans le cadre plus large de ces obligations.
5. L'APDP impose-t-elle la documentation de la violation ?
Oui. Même lorsqu'une violation ne doit finalement pas être notifiée, l'organisation doit être en mesure de documenter l'incident.
L'APDP recommande la tenue d'un registre des violations permettant notamment de conserver :
- la nature de la violation ;
- les catégories et le nombre approximatif de personnes concernées ;
- les catégories et le nombre approximatif de fichiers concernés ;
- les conséquences probables de la violation ;
- les mesures prises pour remédier à la violation ;
- les mesures prises pour limiter les conséquences négatives ;
- le cas échéant, la justification de l'absence de notification à l'APDP ou d'information des personnes concernées.
Pourquoi documenter ?
Parce qu'une entreprise doit être capable de démontrer ce qui s'est passé, quand cela s'est produit, quelles données ont été affectées, quels risques ont été identifiés et quelles mesures ont été prises.
L'APDP peut contrôler cette documentation.
6. Que doit contenir une notification à l'APDP ?
Lorsque la notification est nécessaire, l'APDP indique qu'elle doit comporter au minimum :
📌 1. La nature de la violation
Exemple : Accès non autorisé à une base de données contenant des informations relatives aux clients.
📌 2. Les catégories et le nombre approximatif de personnes concernées
Par exemple :
- clients ;
- salariés ;
- fournisseurs ;
- partenaires.
Et, lorsque cela est possible, le nombre approximatif de personnes concernées.
📌 3. Les catégories et le nombre approximatif de fichiers concernés
Il convient notamment d'indiquer quelles catégories de données ou d'enregistrements sont concernées.
📌 4. Les conséquences probables
L'organisation doit expliquer les risques identifiés :
- usurpation d'identité ;
- fraude ;
- atteinte à la réputation ;
- divulgation d'informations confidentielles ;
- perte ou altération de données.
📌 5. Les coordonnées de la personne à contacter
Il peut notamment s'agir du DPO ou d'une autre personne désignée.
📌 6. Les mesures prises
L'organisation doit préciser les mesures déjà prises pour :
- contenir l'incident ;
- remédier à la violation ;
- réduire les conséquences négatives.
7. Faut-il informer les personnes concernées ?
Oui, lorsque le risque est élevé. Lorsque la violation entraîne un risque élevé pour les droits et libertés des personnes concernées, l'APDP indique que celles-ci doivent être informées au plus tôt. L'information doit être formulée dans des termes clairs et précis.
Elle doit notamment présenter :
- la nature de la violation ;
- les conséquences probables ;
- les coordonnées de la personne à contacter ;
- les mesures prises pour remédier à la violation ;
- les mesures prises pour limiter les conséquences négatives.
L'organisation peut également fournir des recommandations permettant aux personnes concernées de réduire les risques.
Exemple
Si une fuite concerne des identifiants et mots de passe, l'entreprise peut recommander aux utilisateurs de : modifier immédiatement leur mot de passe et, lorsque cela est possible, activer une authentification renforcée.
8. Quel est le rôle du DPO ?
Le Délégué à la Protection des Données (DPO) joue un rôle central dans la gestion des violations.
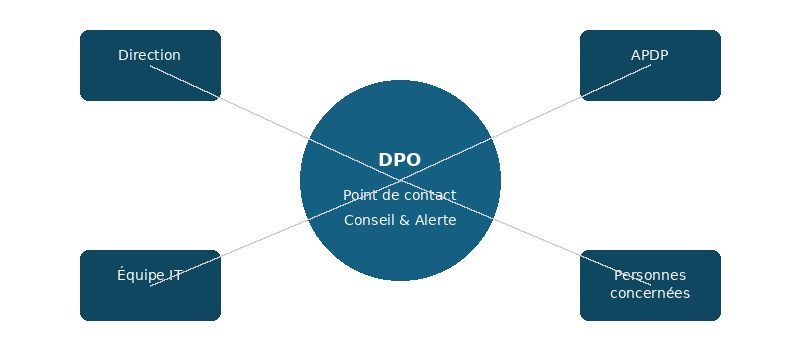
Il peut notamment :
- être le point de contact interne pour les incidents ;
- conseiller la direction ;
- participer à l'évaluation du risque ;
- coordonner la documentation de la violation ;
- participer à la préparation de la notification ;
- assurer les échanges avec l'APDP ;
- contribuer à l'information des personnes concernées ;
- suivre les mesures correctives.
L'APDP souligne que les obligations relatives aux violations concernent les organisations et les DPO, quel que soit leur secteur d'activité.
⚠️ Le DPO n'est toutefois pas seul responsable
La responsabilité de la conformité et de la sécurité des traitements demeure celle du responsable du traitement. Le DPO conseille, accompagne et alerte ; il ne se substitue pas à la direction dans la prise de décision.
9. Quel est le rôle du sous-traitant ?
Une entreprise peut externaliser une partie de ses traitements de données à un prestataire : hébergeur, fournisseur informatique, plateforme cloud, cabinet externe, etc.
Que se passe-t-il si la fuite intervient chez ce sous-traitant ?
L'APDP indique que le sous-traitant doit alerter le responsable du traitement de toute violation dans les meilleurs délais après en avoir pris connaissance.
Cette obligation est essentielle car le responsable du traitement doit disposer de suffisamment de temps pour :
- analyser l'incident ;
- évaluer le risque ;
- documenter la violation ;
- respecter le délai de notification à l'APDP.
Bonne pratique contractuelle
Les contrats de sous-traitance devraient donc prévoir expressément :
- l'obligation de notification des incidents ;
- le délai maximal de notification au responsable ;
- les modalités d'alerte ;
- les informations à transmettre ;
- l'obligation de coopération ;
- l'assistance dans la gestion de l'incident.
L'APDP recommande également que les contrats puissent prévoir des délais de notification plus stricts que le délai général, lorsque cela est nécessaire.
10. Exemple pratique : une fuite de données dans une entreprise
🔴 Situation
Une entreprise découvre à 9h00 qu'un compte administrateur a été compromis.
L'attaquant a potentiellement accédé à une base contenant :
- noms et prénoms ;
- numéros de téléphone ;
- adresses ;
- informations relatives aux clients ;
- données financières.
Que faire ?
Étape 1 — 9h00 : détecter et signaler
Le collaborateur ou le système de sécurité signale immédiatement l'incident au responsable désigné, au DPO et/ou au responsable informatique.
Étape 2 — Contenir
L'entreprise :
- bloque le compte compromis ;
- réinitialise les identifiants ;
- isole le système concerné ;
- conserve les éléments utiles à l'analyse ;
- empêche les accès supplémentaires.
Étape 3 — Évaluer
L'équipe détermine :
- quelles données sont concernées ;
- combien de personnes sont concernées ;
- comment les données ont été compromises ;
- quelles conséquences sont possibles ;
- quel niveau de risque existe pour les personnes.
Étape 4 — Documenter
L'incident est enregistré dans le registre des violations.
Étape 5 — Décider de la notification
Si la violation présente un risque pour les droits et libertés :
notification à l'APDP au plus tôt et au plus tard dans les 72 heures.
Si le risque est élevé :
notification à l'APDP + information des personnes concernées au plus tôt.
11. Tableau récapitulatif des obligations
Situation | Documentation interne | Notification APDP | Information des personnes |
Aucun risque | ✅ Oui | ❌ Non | ❌ Non |
Risque pour les droits et libertés | ✅ Oui | ✅ Oui, au plus tôt et ≤ 72 h | Selon l'évaluation du risque |
Risque élevé | ✅ Oui | ✅ Oui, au plus tôt et ≤ 72 h | ✅ Oui, au plus tôt |
Ce tableau reprend la grille de gestion des violations présentée par l'APDP.
12. Les erreurs à éviter
- Attendre d'avoir toutes les informations avant de réagir
Une enquête complète peut prendre du temps. Il faut néanmoins commencer immédiatement les démarches nécessaires.
- Considérer toute fuite comme automatiquement non grave
Le niveau de risque doit être évalué en fonction des données concernées, des personnes touchées et des conséquences possibles.
- Ne pas documenter une violation parce qu'elle n'a pas été notifiée
Même une violation non notifiée doit être documentée lorsque le cadre applicable l'exige.
- Attendre plusieurs jours avant de prévenir le DPO
Le délai de notification impose une réaction rapide.
- Négliger les sous-traitants
Un incident chez un prestataire peut engager les obligations du responsable du traitement.
- Se contenter de réparer la faille informatique
La correction technique n'épuise pas les obligations juridiques.
Il faut également :
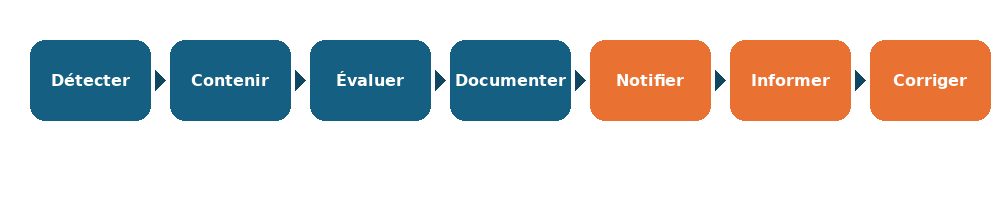
identifier → évaluer → documenter → notifier si nécessaire → informer si nécessaire → corriger → prévenir la récidive.
13. Comment prévenir les fuites de données ?
La meilleure gestion d'une violation reste sa prévention. Les entreprises devraient notamment :
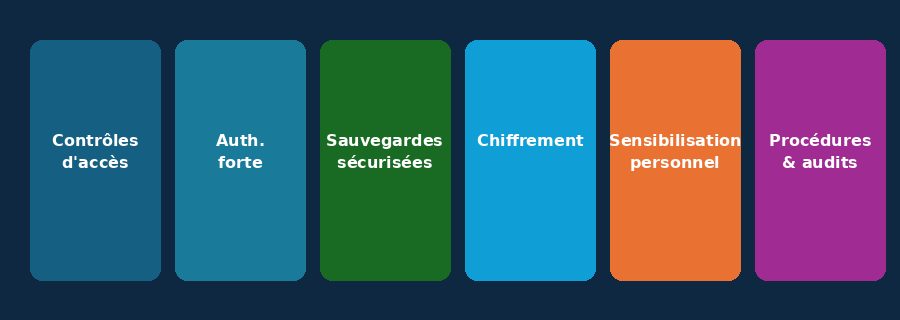
- Renforcer les contrôles d'accès
Limiter les accès aux seules personnes qui en ont besoin.
- Utiliser une authentification forte
Protéger les comptes privilégiés et administrateurs.
- Effectuer des sauvegardes sécurisées
Conserver des copies de sécurité protégées.
- Chiffrer les données sensibles
Lorsque cela est approprié.
- Sensibiliser les collaborateurs
Former régulièrement le personnel aux risques de phishing, d'erreurs d'envoi et de perte de matériel.
- Formaliser une procédure de gestion des incidents
Chaque salarié doit savoir qui prévenir et comment agir lorsqu'une fuite est suspectée.
- Auditer régulièrement
Identifier les vulnérabilités avant qu'elles ne soient exploitées.
L'APDP recommande notamment l'analyse des risques, les mesures élémentaires de sécurité, la sensibilisation du personnel, la formalisation de procédures de crise, les audits de sécurité et les tests d'intrusion.
14. La règle des « 72 heures » en une phrase
Lorsqu'une violation de données présente un risque pour les droits et libertés des personnes concernées, l'organisation doit la documenter et la notifier à l'APDP au plus tôt et dans un délai maximal de 72 heures ; en cas de risque élevé, les personnes concernées doivent également être informées au plus tôt.
Conclusion
Une fuite de données personnelles n'est pas seulement un problème informatique : c'est également un incident juridique, organisationnel et de conformité.
Au Bénin, le Code du numérique impose aux responsables de traitement de prendre les mesures nécessaires pour assurer la sécurité des données et encadre leur responsabilité. L'APDP précise, dans sa documentation consacrée à la gestion des violations, les modalités pratiques de réaction, de documentation, de notification et d'information.
Lorsqu'un incident survient, l'entreprise doit donc adopter une démarche structurée :
DÉTECTER → CONTENIR → ÉVALUER → DOCUMENTER → NOTIFIER → INFORMER → CORRIGER → PRÉVENIR
La rapidité de réaction est essentielle. Une organisation qui dispose d'une procédure de gestion des violations, d'un registre des incidents, d'un DPO identifié et d'une chaîne d'alerte claire sera mieux préparée à respecter ses obligations et à limiter les conséquences d'une fuite de données.
Références juridiques et institutionnelles
1. Loi n° 2017-20 du 20 avril 2018 portant Code du numérique en République du Bénin
Principales dispositions à consulter :
- Article 1er : définition de la « violation de données à caractère personnel » ;
- Article 379 et suivants : principes de protection des données personnelles ;
- Article 383 : principes applicables au traitement des données ;
- Article 387 : principe de responsabilité du responsable du traitement et obligations de sécurité ;
- Articles 430 à 432 : Délégué à la Protection des Données ;
- Articles 452 et suivants : mesures et sanctions administratives.
2. Documentation de l'APDP sur la gestion des violations de données
L'APDP précise notamment :
- les obligations de documentation ;
- l'évaluation du niveau de risque ;
- la notification à l'Autorité ;
- le délai maximal de 72 heures lorsque la notification est requise ;
- l'information des personnes en cas de risque élevé ;
- le contenu de la notification ;
- les obligations des sous-traitants.
3. Ressources officielles de l'APDP
L'APDP met à disposition des organisations plusieurs outils de conformité, notamment une politique de gestion des incidents de violation des données personnelles, ainsi que différents guides et modèles.