Retour au blog
Publié le 8 octobre 2026
Conformité et marchés publics : pourquoi la sécurité informatique est devenue un critère de sélection
David Jaurès ALIGONOU
Juriste en protection des données personnelles
Introduction : une question qui n’existait presque pas il y a dix ans
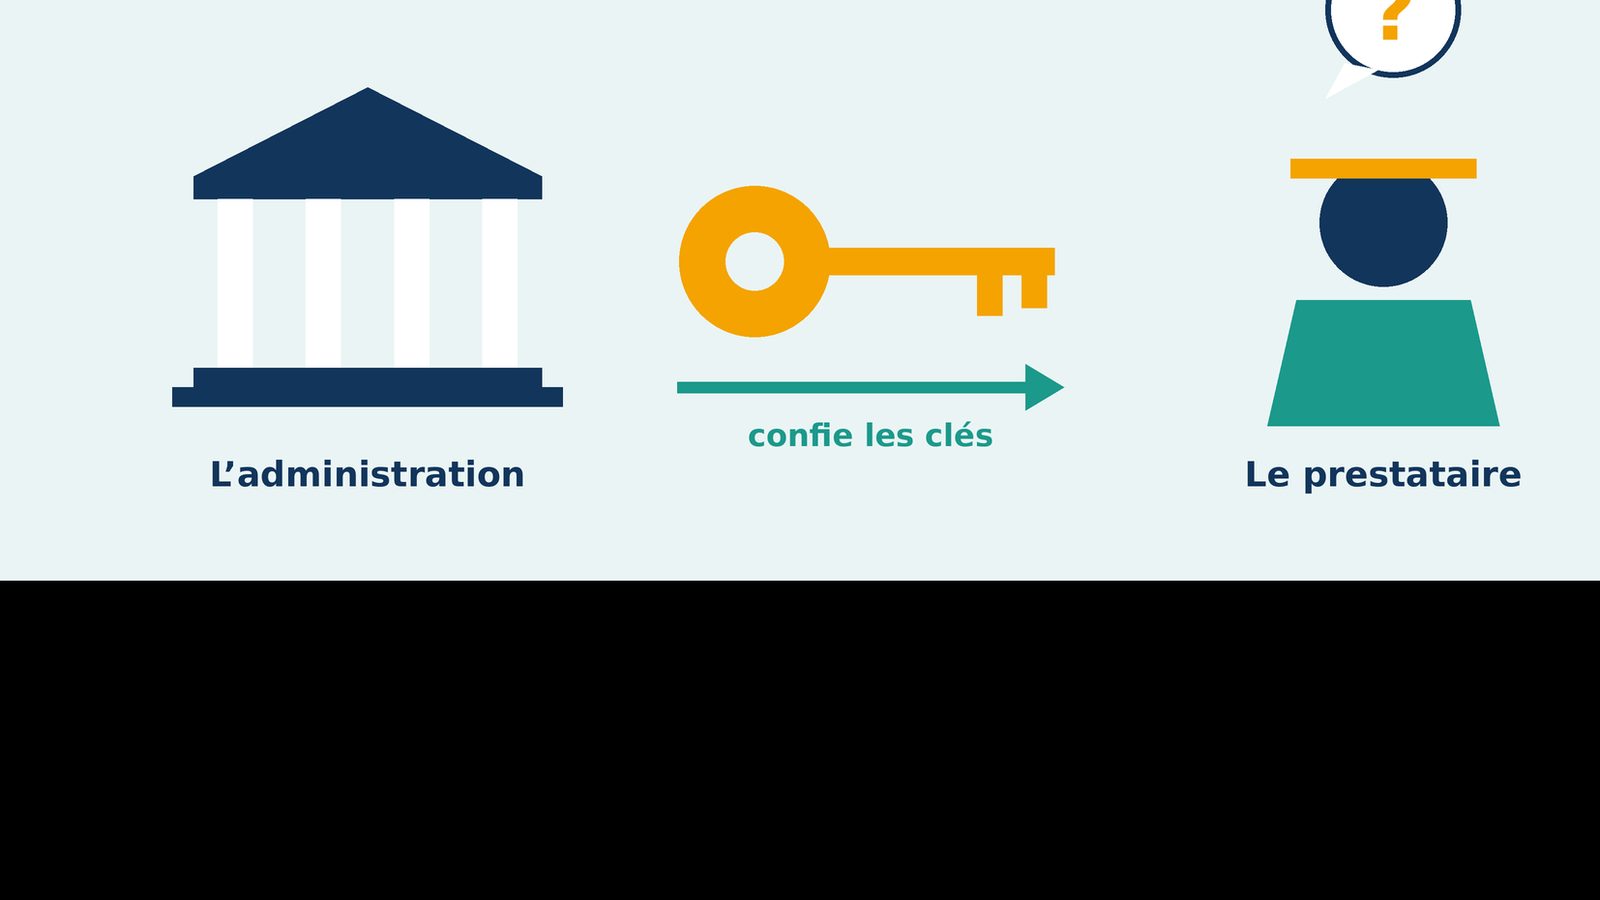
Imaginez que vous confiez les clés de votre maison à un artisan pour réparer votre toit. Vous regardez son prix et ses références. Mais vous vous demandez aussi : est-il digne de confiance ? Va-t-il garder les clés en sécurité ? Si elles sont perdues ou copiées, c’est vous qui en subirez les conséquences.
Une administration publique est dans la même situation. Quand elle confie un projet à une entreprise (un site de démarches en ligne, un logiciel de gestion, l’hébergement de dossiers), elle lui donne accès à des informations sensibles : identités de citoyens, impôts, paiements, dossiers de santé. Aujourd’hui, avant de choisir un prestataire, elle ne regarde donc plus seulement “combien ça coûte”, mais aussi “comment protégez-vous nos données ?”
Cet article explique, pas à pas et sans jargon, pourquoi la sécurité informatique pèse désormais dans l’attribution des marchés publics, ce que les acheteurs demandent, et comment une entreprise béninoise peut s’y préparer.
1. Les bases en trois définitions
Un système d’information (SI). C’est l’ensemble des outils qui servent à stocker, traiter et échanger l’information dans une organisation : ordinateurs, logiciels, serveurs, messageries, sites web, bases de données. Si l’organisation était un corps humain, le SI en serait le système nerveux.
La sécurité des systèmes d’information. Ce sont toutes les mesures qui protègent ces outils et les données qu’ils contiennent contre le vol, la destruction, la modification ou le blocage. On la résume souvent par trois promesses : confidentialité (seules les bonnes personnes voient l’information), intégrité (l’information n’est pas modifiée à votre insu) et disponibilité (le service fonctionne quand on en a besoin).
Un marché public. C’est un contrat par lequel une administration achète un produit ou un service à une entreprise. Pour que le choix soit équitable, l’administration publie un appel d’offres avec ses règles. Les entreprises déposent leur dossier, qui est noté selon des critères connus à l’avance : prix, qualité technique, expérience, délais… et, de plus en plus, sécurité.
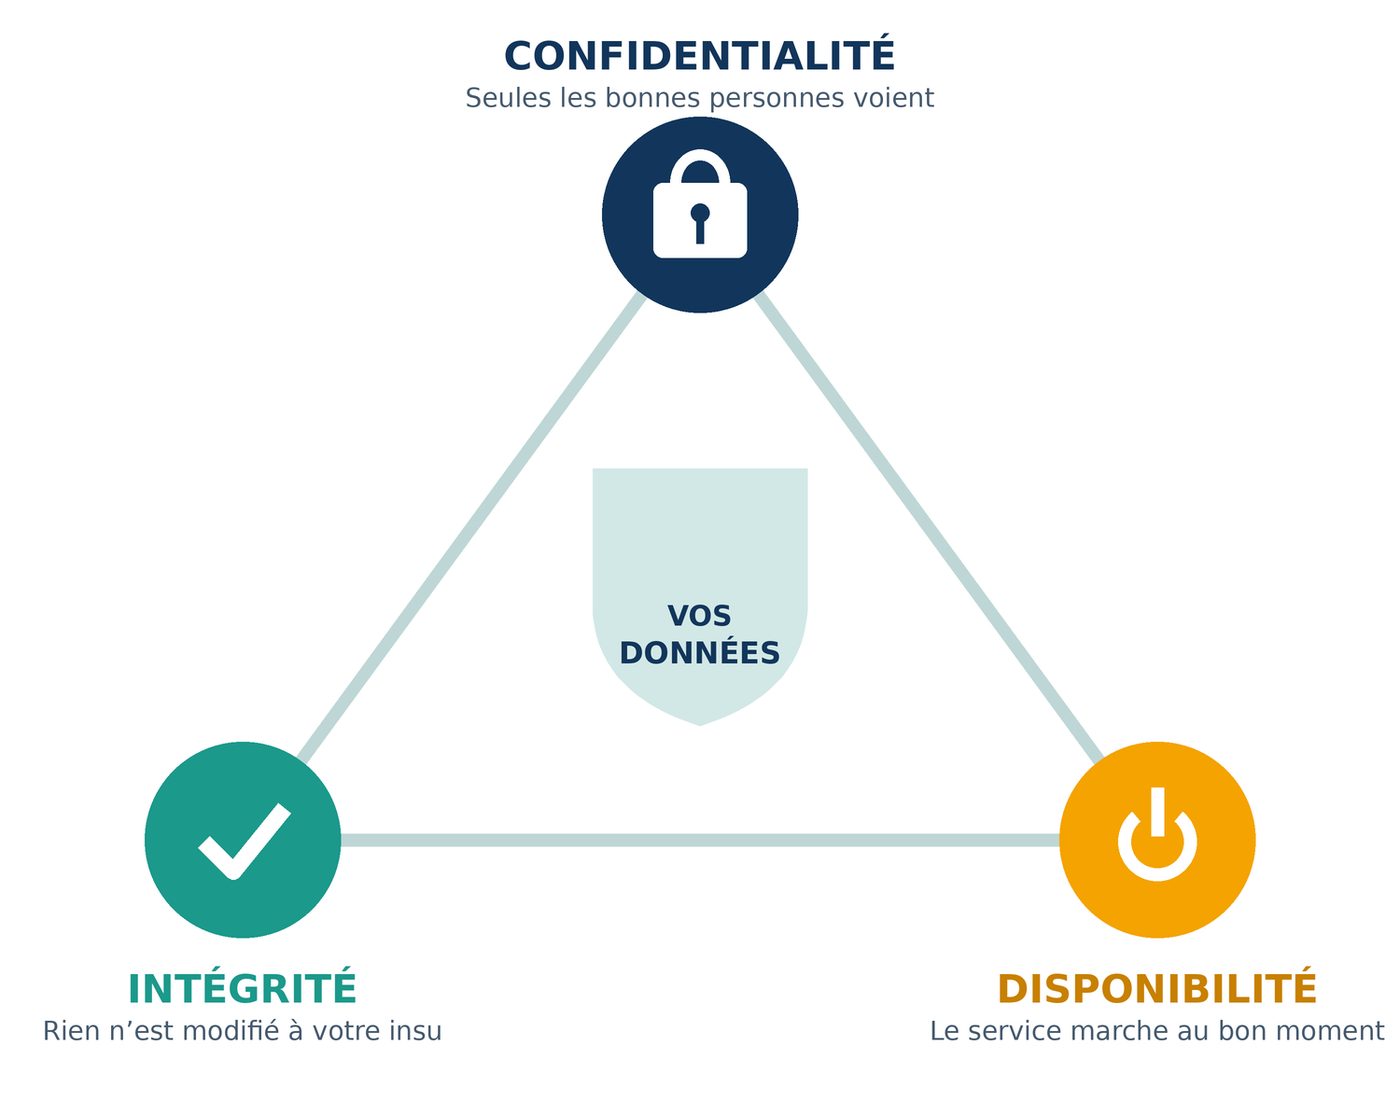
Illustration 2 – Les trois promesses de la sécurité de l’information
2. Pourquoi la sécurité compte autant aujourd’hui ?
Les services publics passent au numérique. Déclarations en ligne, paiements dématérialisés, registres électroniques : plus il y a de services numériques, plus il y a de données à protéger, et plus une panne ou une fuite fait de dégâts.
Les attaques informatiques se multiplient. Les pirates choisissent le chemin le plus facile. Plutôt que de forcer la porte d’une grande institution bien protégée, ils cherchent un prestataire moins bien défendu qui a, lui aussi, accès aux données. Une seule entreprise négligente peut ainsi devenir la porte d’entrée vers tout un service public.
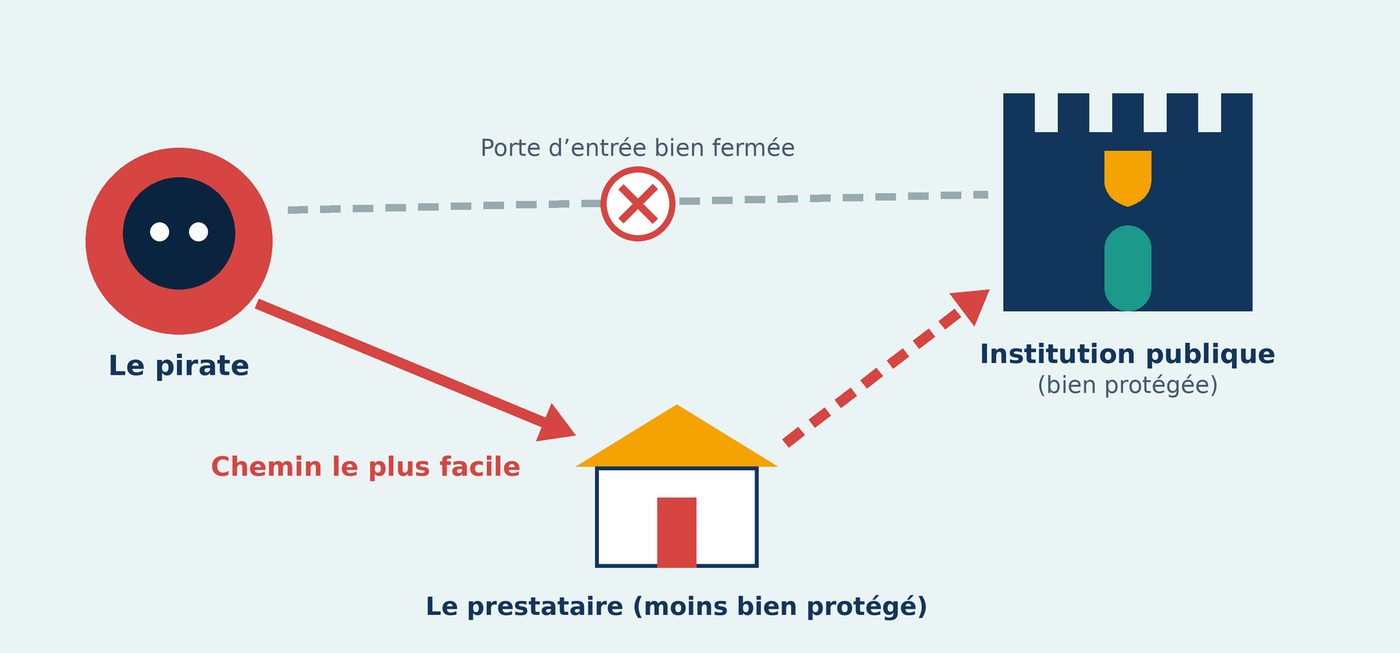
Illustration 3 – Le pirate choisit le chemin le plus facile : le prestataire
La loi protège les citoyens. Au Bénin, le Code du numérique encadre la protection des données personnelles et la cybersécurité, et des institutions comme l’APDP (Autorité de protection des données personnelles) veillent à son respect. Une administration reste responsable des données qu’elle confie à un tiers : elle doit donc exiger des garanties.
La confiance est fragile. Une fuite de données ou une interruption de service fait vite la une et détruit la confiance des citoyens. Aucune administration ne veut en prendre le risque.
En une phrase
Choisir un prestataire, c’est lui confier une partie de sa sécurité. C’est pourquoi la sécurité est devenue un critère de choix, au même titre que le prix.
3. Ce que les acheteurs publics demandent concrètement
Les exigences varient selon les projets, mais on retrouve souvent les points suivants dans les cahiers des charges. Voici ce qu’ils signifient en langage simple:
Ce qu’on demande | Ce que cela veut dire simplement |
Politique de sécurité | Un document qui fixe les règles : qui a accès à quoi, comment on choisit les mots de passe, comment on sauvegarde. |
Confidentialité | L’engagement écrit de ne pas divulguer ni utiliser les données confiées pour autre chose que le projet. |
Gestion des accès | Chaque personne n’ouvre que les “portes” dont elle a besoin pour son travail, avec une identification fiable. |
Sauvegardes | Des copies régulières des données, stockées ailleurs, pour tout retrouver après une panne ou une attaque. |
Plan de réponse aux incidents | Une procédure claire : qui prévenir, que faire et en combien de temps si un problème survient. |
Traçabilité | Un “journal de bord” qui enregistre qui a fait quoi et quand, pour retrouver l’origine d’un problème. |
Certification (ex. ISO27001) | Un label international délivré après audit, qui prouve qu’une entreprise gère sérieusement la sécurité. |
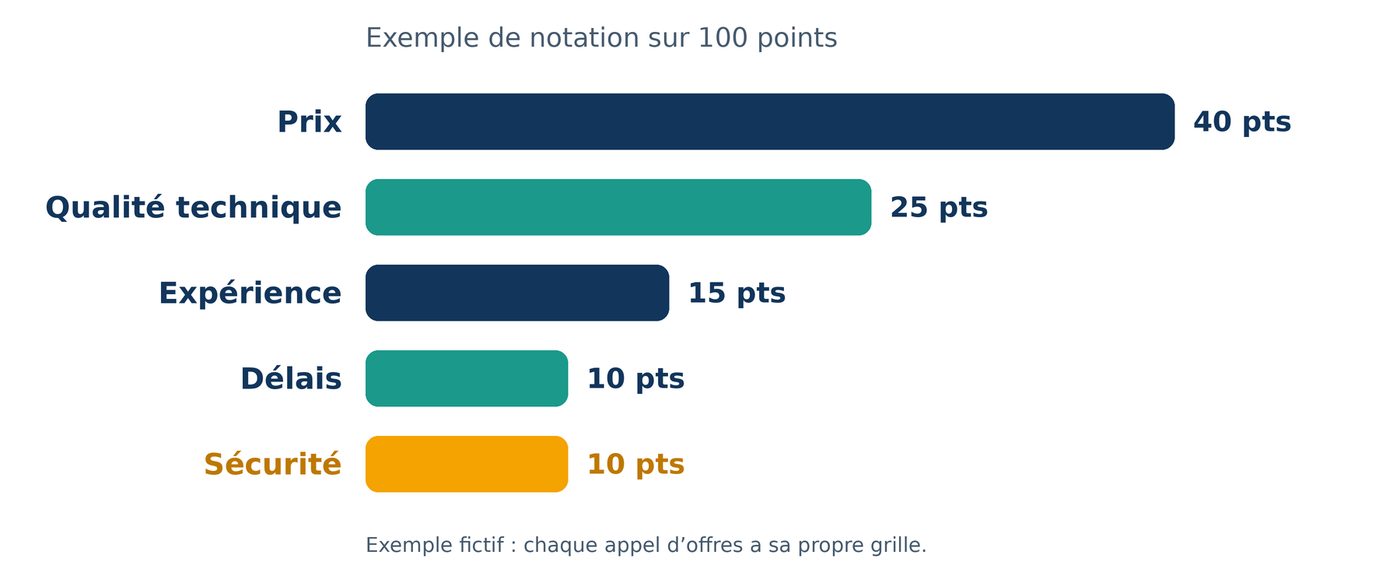
Illustration 4 – La sécurité s’ajoute au prix et à la qualité dans la notation
5. Comment se préparer : six étapes accessibles
- Faire l’inventaire. Listez vos équipements, vos logiciels et les données que vous détenez. On ne protège bien que ce que l’on connaît.
- Repérer les risques. Demandez-vous : que se passe-t-il si cet ordinateur est volé ? si ce fichier fuit ? si ce serveur tombe en panne ?
- Appliquer les gestes de base. Mots de passe solides, double vérification à la connexion, mises à jour régulières, antivirus, sauvegardes testées, chiffrement des données sensibles.
- Écrire des règles simples. Une politique courte, claire et réellement appliquée vaut mieux qu’un long document que personne ne lit.
- Former les équipes. Beaucoup d’incidents commencent par un clic sur un lien piégé ou un mot de passe trop facile. Quelques séances de sensibilisation suffisent à réduire fortement ce risque.
- Garder des preuves. Procédures, journaux, comptes rendus d’audit : ce que vous ne pouvez pas démontrer ne sera pas pris en compte dans votre dossier.
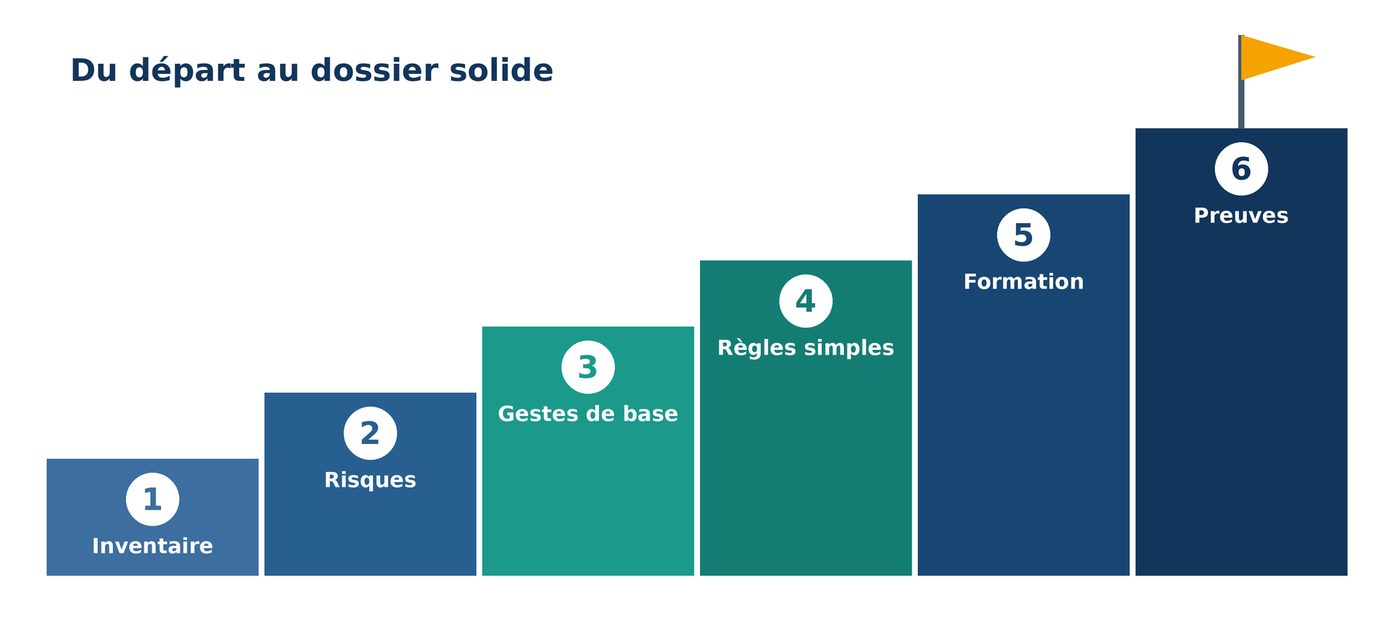
Illustration 5 – Six étapes pour préparer un dossier solide
Les pièges à éviter
Écrire dans l’offre des mesures que l’on n’applique pas ; traiter la sécurité comme un simple papier à joindre ; oublier ses sous-traitants ; attendre l’appel d’offres pour s’y mettre. La confiance se construit dans la durée.
Conclusion
La sécurité informatique n’est plus un sujet réservé aux techniciens. Dans les marchés publics, elle est devenue un signe de sérieux et de fiabilité, et un critère qui peut faire gagner ou perdre un contrat. La bonne nouvelle : elle s’apprend, elle se construit étape par étape, et elle est à la portée des entreprises de toute taille.
Chez GLOBAL IT SERVICE, nous accompagnons les organisations publiques et privées dans leur transformation numérique, en mettant à leur disposition des expertises pointues et des solutions technologiques à forte valeur ajoutée. Dans un environnement marqué par l’accélération des usages numériques, la maîtrise des systèmes d’information, la sécurité des infrastructures et la protection des données constituent aujourd’hui des enjeux stratégiques pour la performance et la pérennité des organisations.
Contactez-nous pour faire le point sur votre niveau de sécurité et renforcer vos candidatures.
Glossaire : les mots clés à retenir
Système d’information (SI) : Ensemble des outils (ordinateurs, logiciels, serveurs, réseaux, sites web, bases de données) qui servent à stocker, traiter et échanger l’information dans une organisation.
Données personnelles : Informations qui permettent d’identifier une personne : nom, adresse, numéro de téléphone, photo, dossier de santé, etc.
Données sensibles : Données dont la fuite ou la modification causerait un tort important santé, finances, identité, secrets de l’État.
Cybersécurité : Protection des systèmes informatiques, des réseaux et des données contre les attaques venant d’Internet ou de l’intérieur.
Sécurité des SI : Ensemble des mesures (techniques, organisationnelles et humaines) qui protègent un système d’information.
Cyberattaque : Action malveillante visant à voler, détruire, bloquer ou modifier des données ou des services informatiques.
Confidentialité : Garantir que seules les personnes autorisées peuvent consulter l’information.
Intégrité : Garantir que l’information n’a pas été modifiée ou falsifiée sans autorisation.
Disponibilité : Garantir que le système et les données sont accessibles quand on en a besoin.
Marché public : Contrat par lequel une administration achète un produit ou un service à une entreprise, selon des règles de transparence.
Appel d’offres : Annonce publique par laquelle l’administration invite les entreprises à proposer leur offre pour un besoin précis.
Cahier des charges : Document qui décrit ce que l’administration veut obtenir et les conditions à respecter.
Critère de sélection : Élément sur lequel les offres sont notées et comparées : prix, qualité technique, expérience, délais, sécurité…
Prestataire : Entreprise qui fournit un service (ici, un service numérique) à un client, comme une administration.
Sous-traitant : Entreprise à qui le prestataire confie une partie du travail. Elle doit aussi respecter les règles de sécurité.
Conformité : Fait de respecter les lois, les règlements et les règles imposées (ou que l’on s’est fixées) et de pouvoir le prouver.
Code du numérique : Texte de loi béninois qui encadre les activités numériques, dont la protection des données personnelles et la cybersécurité.
APDP : Autorité de protection des données personnelles : institution qui veille au bon usage des données personnelles.
Responsabilité : Obligation de répondre de ses actes et d’en assumer les conséquences (pénalités, rupture de contrat, sanctions).
Politique de sécurité : Document qui fixe les règles de sécurité d’une organisation et le rôle de chacun.
Gestion des accès : Organisation des droits : chaque personne n’accède qu’à ce dont elle a besoin pour travailler.
Authentification : Vérification de l’identité d’une personne qui se connecte (mot de passe, code envoyé par SMS, empreinte…).
Double vérification : Authentification en deux étapes : par exemple un mot de passe, puis un code reçu sur le téléphone.
Mise à jour : Installation des corrections d’un logiciel, qui bouchent les failles de sécurité découvertes.
Sauvegarde : Copie des données conservée à part, pour les retrouver après une panne, une erreur ou une attaque.
Chiffrement : Transformation des données en un code illisible sans la clé de déchiffrement. Si elles sont volées, elles restent inutilisables.
Plan de réponse aux incidents : Procédure qui explique quoi faire, qui prévenir et dans quel délai quand un problème de sécurité survient.
Traçabilité : Capacité à retrouver qui a fait quoi, quand et comment, grâce à des journaux d’activité.
Sensibilisation : Actions de formation qui apprennent aux employés les bons réflexes (repérer un lien piégé, choisir un bon mot de passe).
Risque : Possibilité qu’un événement néfaste se produise, mesurée par sa probabilité et par son impact.
Audit de sécurité : Examen par un expert qui vérifie si les mesures de sécurité existent, fonctionnent et sont respectées.
Certification : Reconnaissance officielle, délivrée après audit par un organisme indépendant, qui atteste du respect d’un référentiel.
ISO/CEI 27001 : Norme internationale qui définit comment mettre en place et gérer un système de management de la sécurité de l’information.