Retour au blog
Publié le 19 octobre 2026
Analyse d’impact (AIPD) : guide pratique pour les projets qui manipulent des données sensibles
David Jaurès ALIGONOU
Juriste en protection des données personnelles
Introduction
Vous préparez une application, un site ou un nouveau service qui utilise des informations sur des personnes ? Alors, une question simple s’impose : et si ces informations tombaient entre de mauvaises mains ?
Pour éviter ce problème, il existe un outil très utile : l’AIPD. Cet article vous explique, pas à pas et sans mots compliqués, ce que c’est, quand la faire et comment la réaliser en 5 étapes.
L’AIPD, c’est quoi ?
AIPD veut dire Analyse d’Impact relative à la Protection des Données. C’est un petit « examen » que l’on fait avant de lancer un projet. Son but : repérer les dangers pour les personnes, puis les réduire.
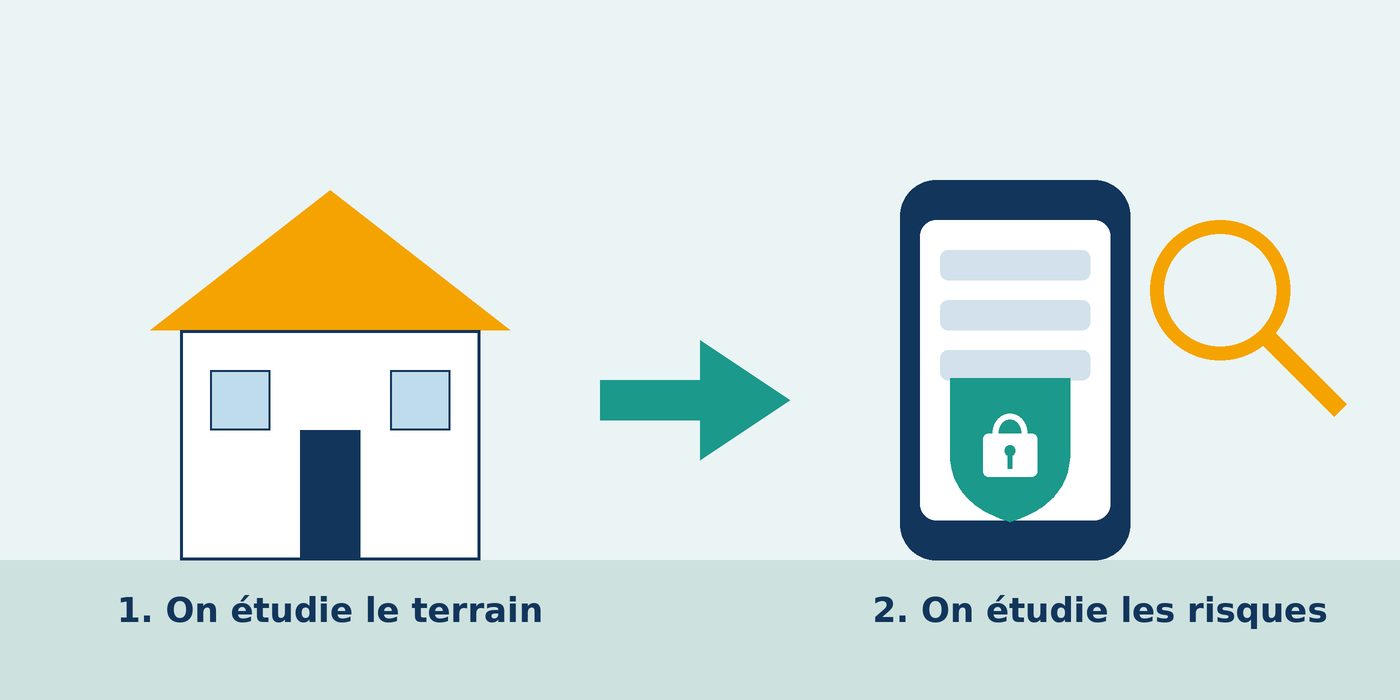
Avant de construire une maison, on étudie le terrain. Avant de lancer un projet, on étudie les risques.
Et une donnée sensible, c’est quoi ?
C’est une information très personnelle. Si elle est connue de tous, elle peut causer de la honte, de l’injustice, ou faire perdre de l’argent ou un emploi.
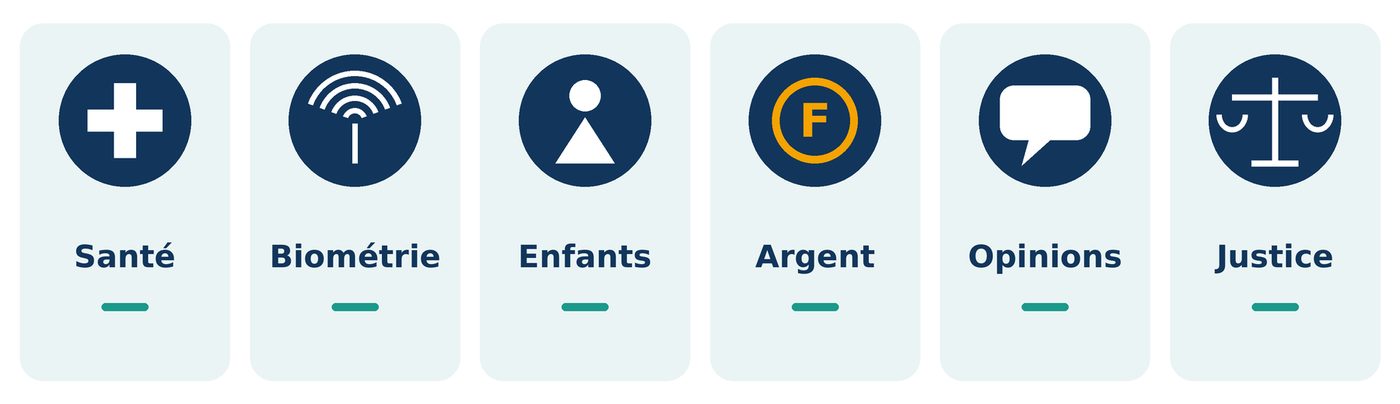
Quelques exemples de données sensibles
Quand faut-il faire une AIPD ?
Règle simple : si vous répondez « oui » à au moins une question, parlez-en au pôle conformité.
- Le projet utilise des données de santé, des données biométriques (empreinte, visage) ou d’autres données sensibles ?
- Il concerne beaucoup de personnes ?
- Il concerne des enfants ou des personnes fragiles ?
- Il suit ou surveille des personnes (caméras, géolocalisation) ?
- Il utilise une technologie nouvelle (intelligence artificielle, reconnaissance faciale) ?
- Il prend des décisions automatiques sur les gens (par exemple refuser un crédit) ?
Et au Bénin ?
Le Code du numérique protège les données personnelles. L’APDP (Autorité de protection des données personnelles) veille à son respect. Pour les données sensibles, des démarches auprès de l’APDP peuvent être demandées. L’AIPD aide à bien préparer ces démarches et montre que l’entreprise agit avec sérieux.
Les 5 étapes de l’AIPD
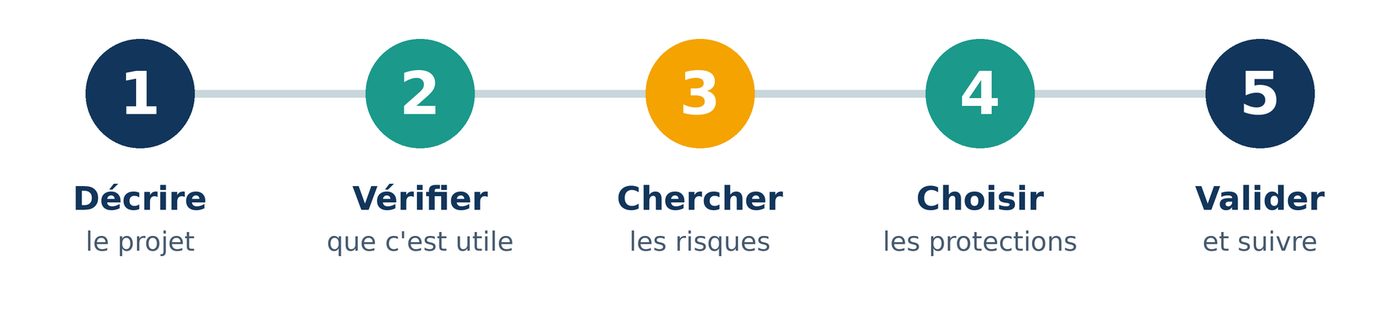
- Décrire le projet. Que voulons-nous faire ? Quelles données ? Pour quoi faire ? Qui y aura accès ?
- Vérifier que c’est utile. Chaque donnée demandée est-elle vraiment nécessaire ? Sinon, on ne la prend pas.
- Chercher les risques. Que peut-il arriver ? Un vol, une fuite, une erreur, un mauvais usage ? Quel mal pour les personnes ?
- Choisir les protections. Mots de passe forts, chiffrement, accès limités, formation de l’équipe, durée de conservation.
- Valider et suivre. La direction décide. Puis on vérifie régulièrement et on met à jour l’analyse.
Qui participe à l’AIPD ?
- Le chef de projet : il explique ce que le projet veut faire.
- L’équipe informatique : elle explique comment les données sont protégées.
- Le pôle conformité : il juge les risques et propose des solutions.
Un exemple concret
Une entreprise veut lancer une application mobile de prise de rendez-vous médicaux. Les clients y mettent leur nom, leur téléphone et leurs problèmes de santé. Ce sont des données sensibles : l’AIPD est donc nécessaire. Voici ce qu’elle peut révéler :
Le risque | Ce qui peut arriver | Ce que l’on fait |
|---|---|---|
Fuite des données | Le dossier médical d’un client est publié sur internet. | Chiffrer les données et limiter les accès aux personnes autorisées. |
Trop de données | On demande des informations qui ne servent à rien. | Ne demander que l’essentiel. |
Conservation trop longue | Un ancien client reste dans la base pendant des années. | Fixer une durée, puis effacer les données. |
Partage sans accord | Les données sont envoyées à un partenaire sans prévenir. | Informer clairement, demander l’accord et signer un contrat. |
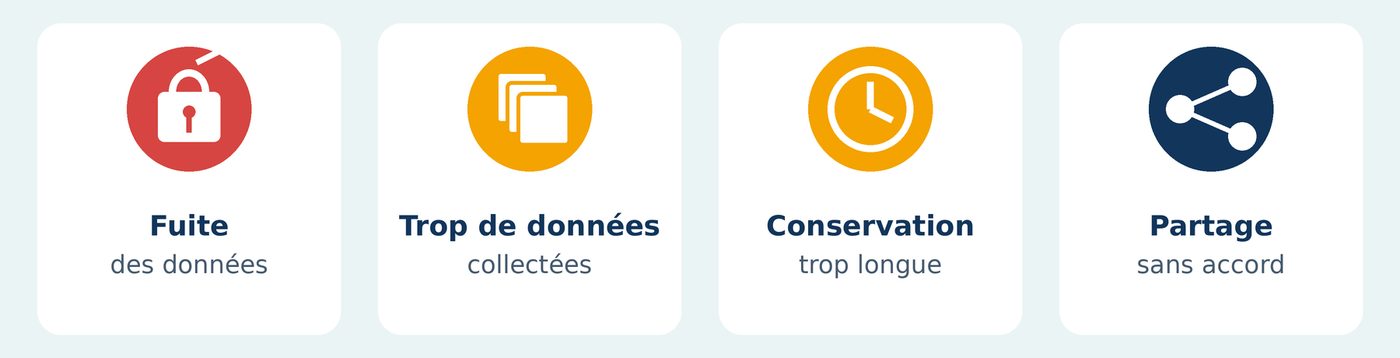
Les 4 risques les plus fréquents
Les erreurs à éviter
- Faire l’AIPD trop tard. Elle se fait avant le lancement, pas après.
- La faire tout(e) seul(e). Il faut réunir l’équipe technique, l’équipe du projet et le juridique.
- La ranger dans un tiroir. Si le projet change, l’analyse doit être mise à jour.
- Copier un modèle sans réfléchir. Chaque projet est différent.
Astuce
Une bonne AIPD n’a pas besoin d’être longue. L’important : qu’elle soit claire, honnête et utile à ceux qui prennent la décision.
Les bons réflexes
- Parlez du projet au pôle conformité dès les premières idées.
- Demandez-vous toujours : « En ai-je vraiment besoin ? »
- Protégez les données : mots de passe forts, accès limités, chiffrement.
- Informez les personnes, avec des mots simples.
- Gardez les données seulement le temps nécessaire.
- Revoyez l’analyse chaque fois que le projet change.
À retenir
1. L’AIPD se fait avant le lancement du projet.
2. Elle sert à protéger les personnes avant tout.
3. Plus la donnée est sensible, plus l’AIPD est importante.
4. Elle protège aussi l’entreprise : sa réputation, sa clientèle, son avenir.
Conclusion
L’AIPD n’est pas un obstacle : c’est un réflexe de prudence, comme vérifier la solidité d’une maison avant d’y habiter. En la faisant tôt, on protège les personnes, on respecte la loi et on gagne la confiance des clients.
Avant votre prochain projet, posez-vous la question : « Mes données sont-elles sensibles ? » Si la réponse est oui, ou si vous avez un doute, venez nous voir.
Un doute ? Une question ?
Notre équipe est là pour vous accompagner, gratuitement et sans jugement. Plus on nous contacte tôt, plus c’est simple.
Pôle Conformité – Protection des données
contact@gits.bj • (+229) 0191911615/ (+229) 01 91911591
Protéger les données, c’est protéger les personnes.